AllinSSL 一个开源的自动化证书监控托管工具
AllinSSL 是一款专为企业与个人开发者打造的自动化 SSL/TLS 证书监控与托管平台。
- 多 CA 全覆盖:支持 Let’s Encrypt、ZeroSSL、Google Trust Services、SSL.com、BuyPass 等主流免费 ACME 证书颁发机构,还可自定义私有 CA,真正实现自由选择,无平台锁定。
- 自动续签,不限次数:内建高可靠定时任务调度,一次配置,永久无忧。
- 全生态无缝部署:支持自动续签后无缝部署至各类环境,如自建服务器(Nginx、Apache)、宝塔面板、1Panel、各大云厂商 CDN/WAF/对象存储等多平台,且支持通过插件的形式灵活扩展。
1. 准备工作环境
在终端创建专用工作目录:
mkdir -p ~/allinssl/data && cd ~/allinssl
docker-compose
2. 编写 docker-compose 启动配置
name: allinssl
services:
    allinssl:
        stdin_open: true
        tty: true
        container_name: allinssl
        ports:
            - 7979:8888
        volumes:
            - ./data:/www/allinssl/data
        environment:
            - ALLINSSL_USER=admin
            - ALLINSSL_PWD=12345678
            - ALLINSSL_URL=/
        image: allinssl/allinssl:latest
2.1 启动服务
docker-compose up -d
2.2 查看服务状态与日志
docker-compose ps
docker-compose logs -f
2.3 AllinSSL 端口开放在 7979,访问控制台
7979
2.4 打开之后填写初始账号密码:admin / 12345678
💡 提示:默认账号密码由
docker-compose.yml环境变量中ALLINSSL_USER与ALLINSSL_PWD决定,首次登录后可在个人设置中修改。
3. 功能展示与操作指引
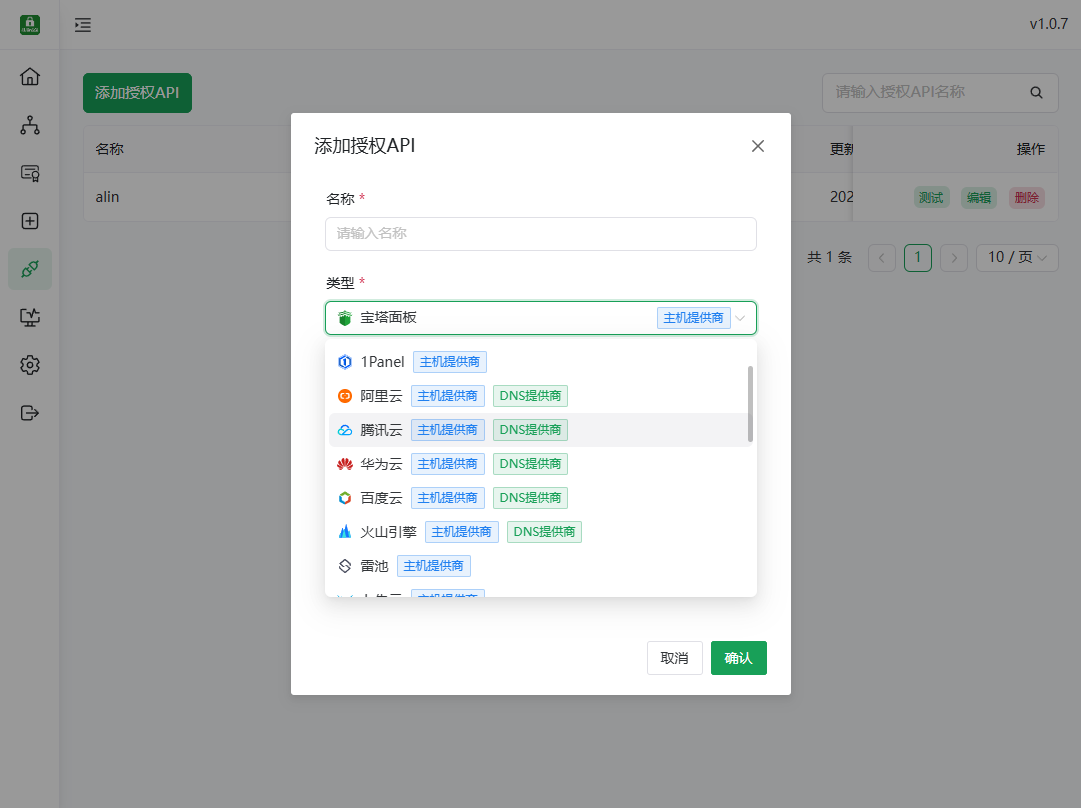
3.1 部署配置与域名提供商
支持配置主流云平台及 DNS 服务商 API(阿里云、腾讯云、Cloudflare、华为云等),全自动完成 DNS-01 验证:
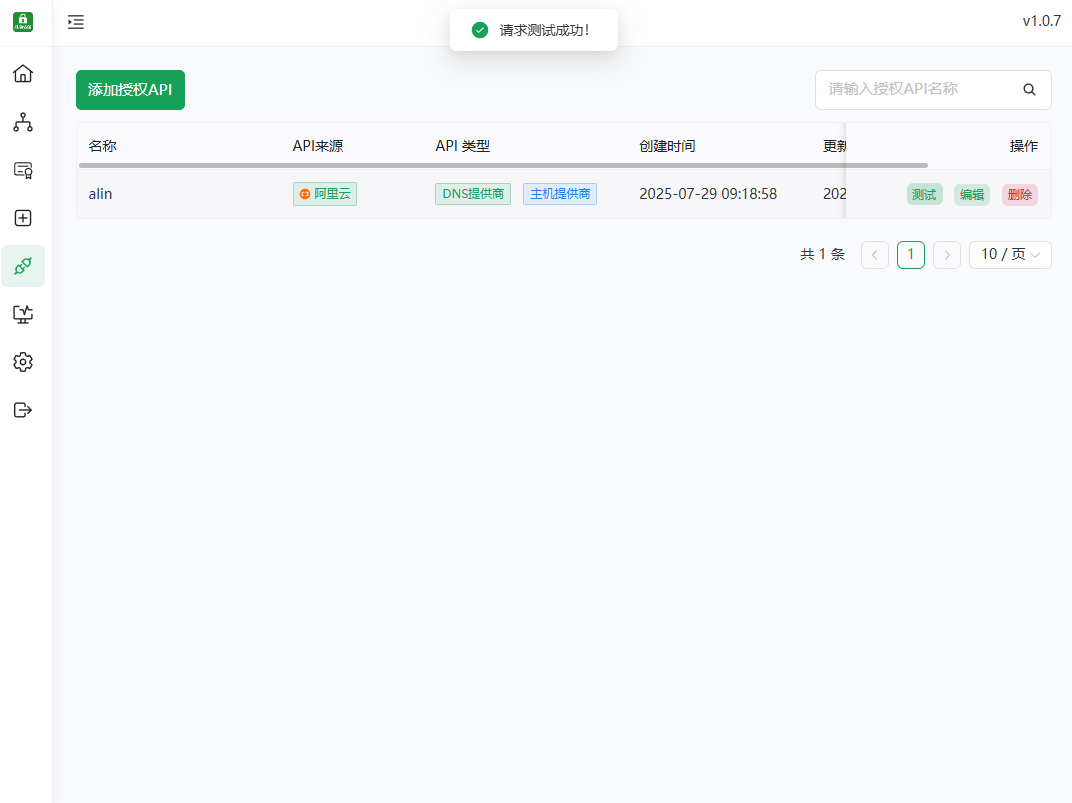
3.2 申请证书
填写需要申请的域名、选择 CA 机构与验证方式,系统全自动完成申请与托管:
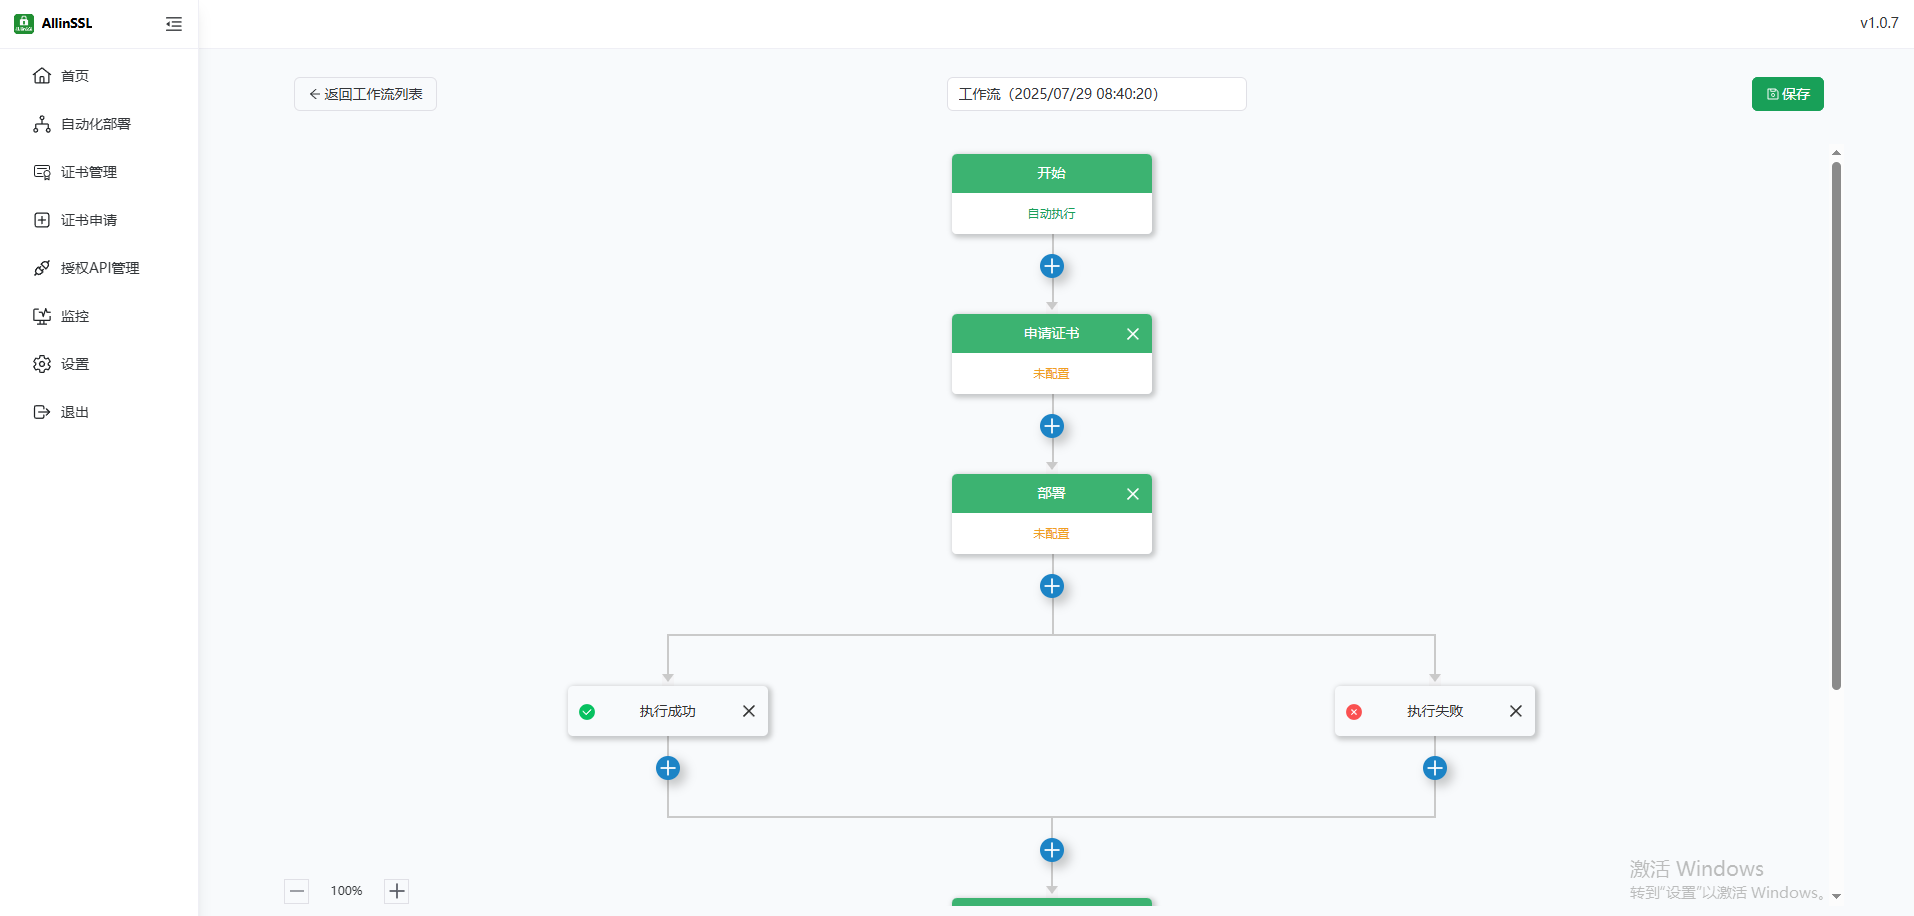
3.3 自动化工作流与节点编排
通过可视化的工作流,将申请成功的新证书自动推送分发至目标服务器集群或云厂商:
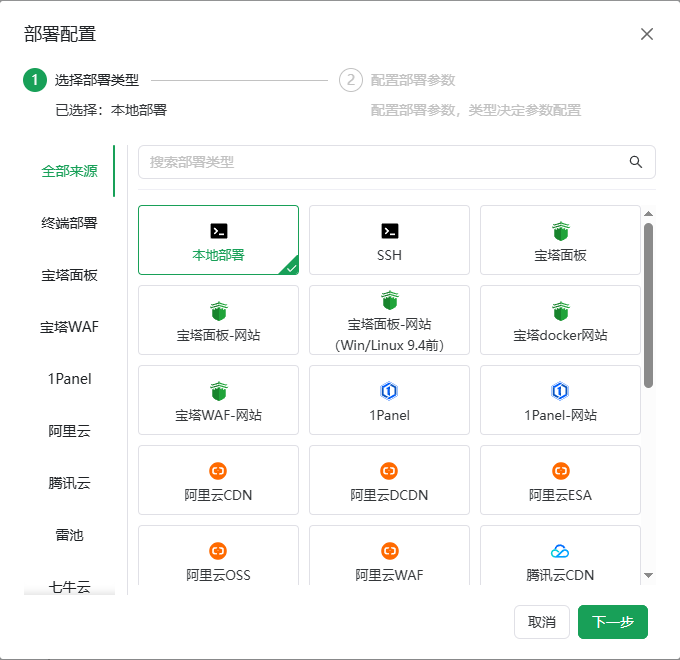
3.4 部署拓扑与节点配置
查看和管理已配置的目标服务器部署节点及分发状态:
💻 配套实训环境与动手练习
本文涉及的相关命令操作、开发环境与容器编排已内置在我们的在线脱机环境中,无需安装依赖,随时在浏览器中实践体验:
文章版权声明:除非注明,否则均为边学边练网络文章,版权归原作者所有