从无头守护进程到 Tauri 2.0 可视化中枢:OpenClaw Manager 多渠道网关与本地多 Agent 拓扑实践
在开源自主智能体(Autonomous AI Agents)的技术版图中,OpenClaw 凭借其灵活的 Agent Loop、动态工具挂载能力以及跨通道消息路由,成为了众多开发者搭建个人助手与自动化 Squad 的首选底座。
然而,在实际工程落地与团队协同中,“纯命令行流”的部署模式常常遭遇残酷的可用性瓶颈: - 黑盒运维噩梦:守护进程在后台崩溃或端口冲突时,缺乏统一的可视化监控面板,排查只能依赖逐行翻阅原始日志; - 配置复杂度激增:多渠道(飞书、钉钉、Telegram、Discord、微信)的接入涉及繁琐的 YAML 缩进、Token 与 Webhook 鉴权签名,极易因格式微瑕导致路由瘫痪; - 模型路由门槛高:跨提供商(Anthropic、OpenAI、DeepSeek、Gemini)的模型热切换与自建私有网关调度,缺乏直观的流量流转控制塔。
开源桌面端工具 OpenClaw Manager 的出现,打破了“要么懂底层命令行,要么无法掌控智能体”的尴尬僵局。本文将深入拆解其基于 Tauri 2.0 + Rust 微内核 的架构设计,揭秘多渠道即时通信网关的流转机制与本地多 Agent 安全隔离拓扑。
1. 架构演进:为什么选择 Tauri 2.0 而非传统 Electron?
在桌面客户端选型上,很多开发者的第一反应往往是成熟的 Electron 方案。然而,对于需要作为常驻后台服务中枢的 OpenClaw Manager 而言,内存与算力开销是决定性的考量指标:
| 对比维度 | 传统 Electron 方案 | OpenClaw Manager (Tauri 2.0 + Rust) |
|---|---|---|
| 底层引擎 | 打包完整 Chromium + Node.js 运行时 | 系统原生 Webview (WebKit / WebView2) + Rust 微内核 |
| 内存静态驻留 | 冷启动即占用 250MB ~ 400MB+ 内存 | 冷启动驻留仅约 35MB ~ 60MB 内存 |
| 打包体积 | 单安装包通常超过 120MB ~ 180MB | 二进制产物精简至 15MB ~ 25MB |
| 系统调用性能 | 经过 Node.js C++ 绑定桥接,存在序列化损耗 | Rust 零成本抽象,直接管理系统进程与文件系统底层句柄 |
| 安全沙箱隔离 | 需严格配置 ContextIsolation 与 nodeIntegration | 默认采用声明式 IPC 权限能力模型(Capabilities API) |
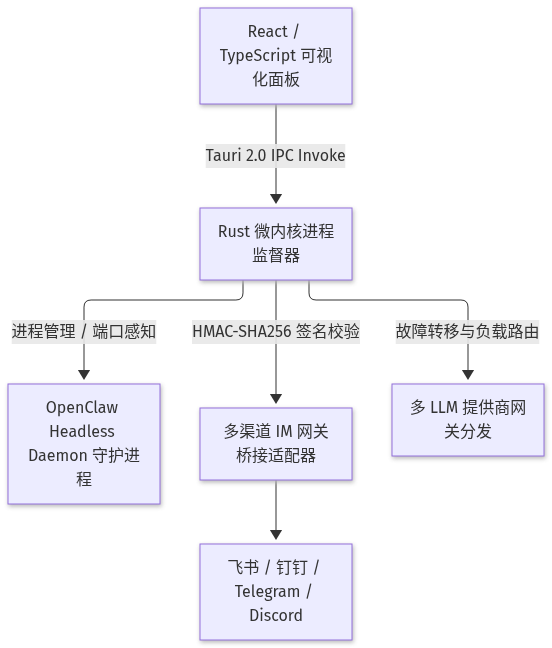
通过 Tauri 2.0 的 Rust 后端作为 Supervisor(进程监督员),应用实现了对底层 OpenClaw 守护进程的秒级拉起、平滑热重启与健康状态探针,真正做到了在降低开发运维心智负担的同时,保障极致的资源轻量化。
2. 深入核心:分层控制架构与视觉流转拓扑
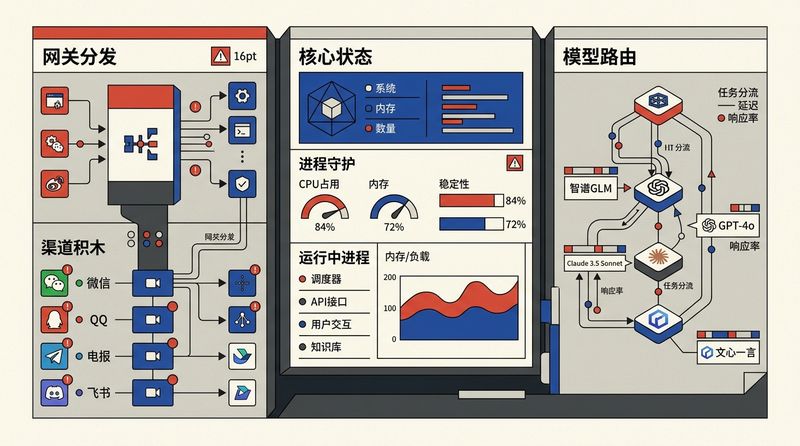
OpenClaw Manager 将原本离散在操作系统各个层级的资源,抽象为清晰的分层控制模型:
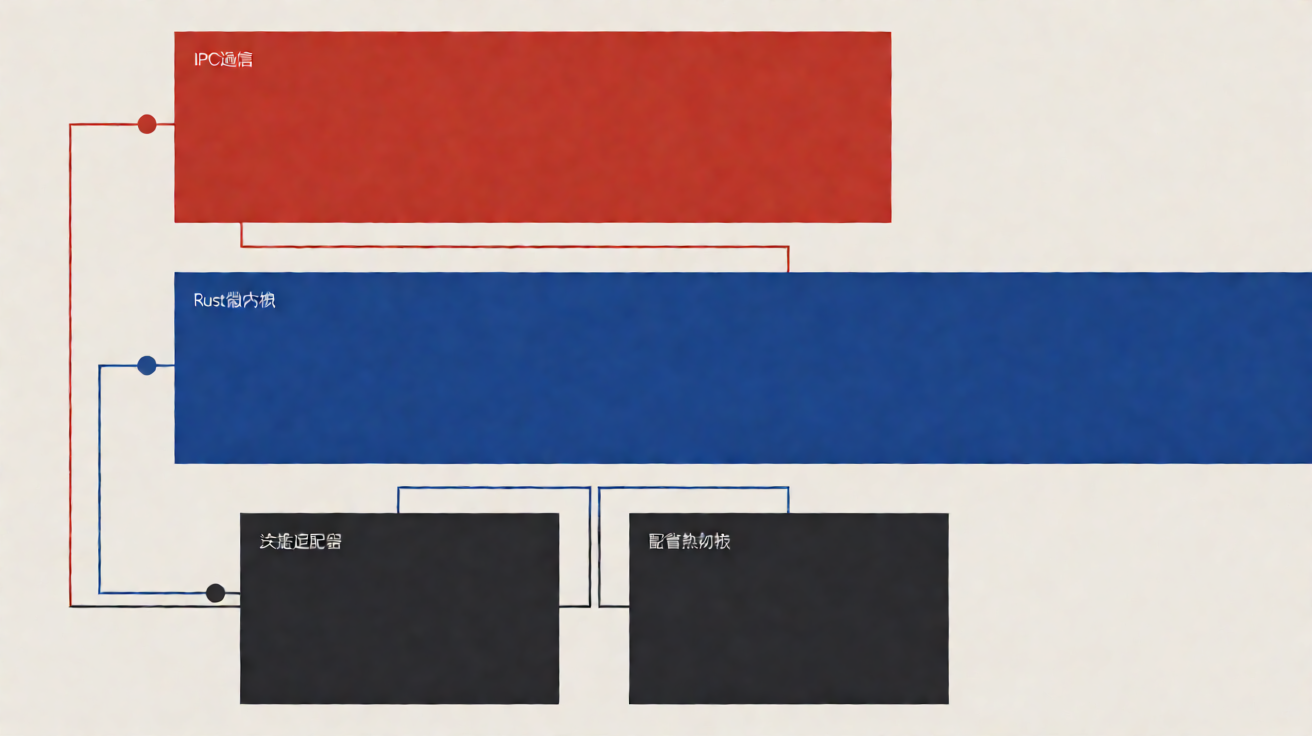
1. 表现层(Dashboard & Metrics Console):实时采集系统 CPU 占用、RSS 内存开销、服务在线时长与端口绑定状态,提供一键 Start / Stop / Restart 幂等操作;
2. IPC 桥接层(Rust Process Supervisor):负责跨平台守护进程生命周期管理、本地密钥安全保管箱(Credential Vault)加密存储,以及配置文件的热更新(Hot Reloading);
3. 适配网关层(Channel & Provider Gateway):双向解耦多渠道即时通信协议,将异构的 Webhook 转换为 OpenClaw 统一的事件总线,同时维护多模型路由池。
3. 多渠道消息接入:积木化装配与防伪鉴权
将 Agent 接入不同社交和协同软件,最大痛点是各平台的协议方差极大。OpenClaw Manager 在前端以“可视化表单”降低配置门槛,在底层则严格遵循防伪签名标准:
3.1 常见企业渠道接入差异对比
+-------------------------------------------------------------------+
|               多渠道即时通信网关接入与鉴权机制对比                |
+-------------------------------------------------------------------+
| 1. 飞书 (Feishu/Lark):                                            |
|    - 鉴权: SHA-256(timestamp + nonce + encrypt_key + body)        |
|    - 协议: JSON Event Callback (v2)                               |
|                                                                   |
| 2. 钉钉 (DingTalk):                                               |
|    - 鉴权: HmacSHA256(timestamp + "\n" + secret) -> Base64       |
|    - 协议: Custom Robot Outgoing Webhook                          |
|                                                                   |
| 3. Telegram:                                                      |
|    - 鉴权: HMAC-SHA256(data_check_string, SHA256(bot_token))     |
|    - 协议: Long Polling 或 HTTPS Webhook                          |
+-------------------------------------------------------------------+
通过这一标准化适配层,企业内部复杂的即时通信渠道被转换为 OpenClaw 引擎内部的统一输入结构:
{
  "event_id": "evt_9f82d10a4e",
  "channel": "feishu",
  "sender_id": "ou_88d92a01bf",
  "content": "请分析本周微服务链路超时指标",
  "reply_token": "rt_20261019_openclaw"
}
4. 多模型路由调度:从单模型绑定到韧性故障转移
很多团队只配置单一的商业模型 API Key,一旦遭遇上游网络抖动、Rate Limit (429) 或配额耗尽,整个 Agent 工作流将瞬间瘫痪。
OpenClaw Manager 引入了多提供商拓扑池(支持 Anthropic、OpenAI、DeepSeek、Moonshot、Gemini 及本地 vLLM / Ollama):
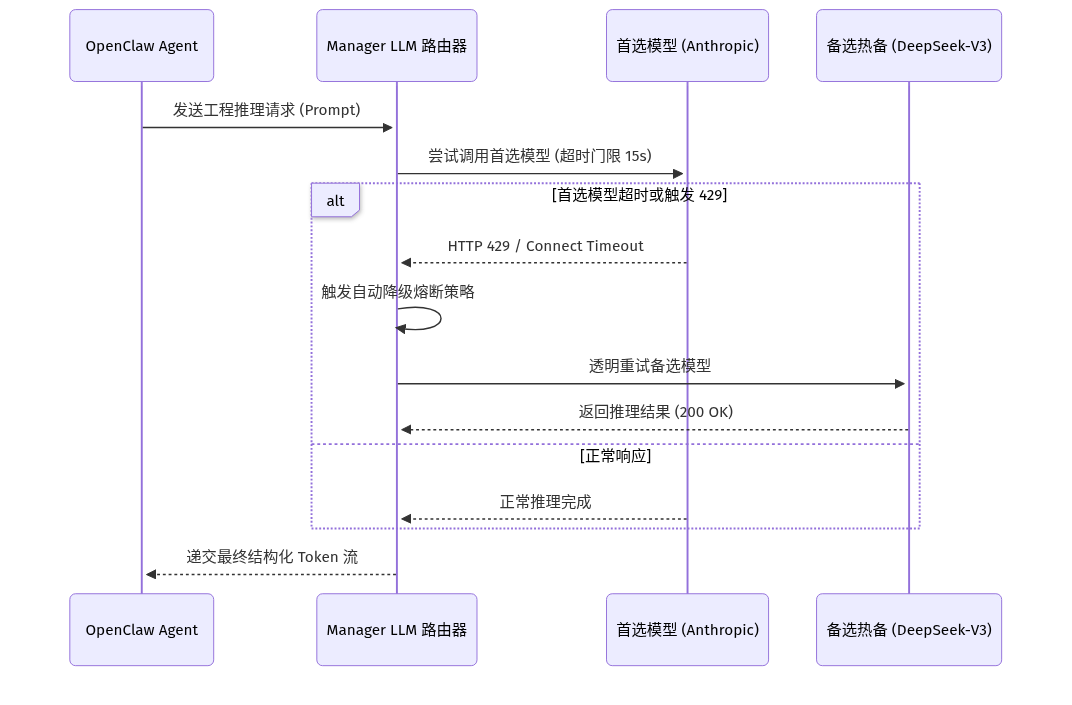
开发者可在管理面板中灵活指定模型权重与故障切换规则,当首选模型发生不可逆错误时,系统在毫秒级内透明切换至热备通道,保证业务闭环。
5. 安全治理:防范桌面端网关端口裸奔
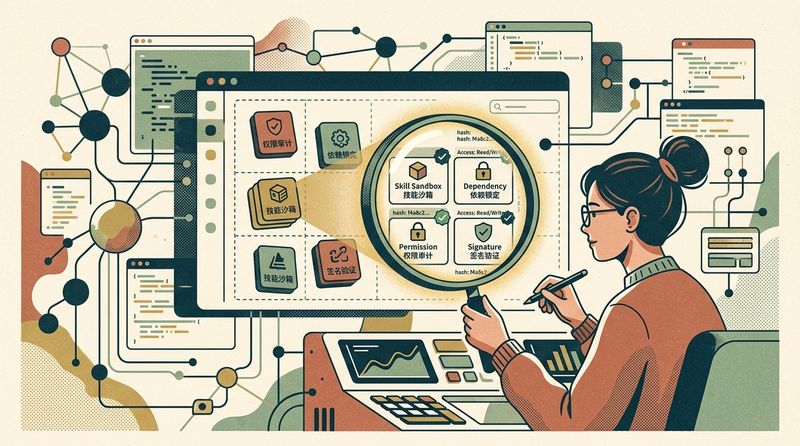
可视化工具往往容易让用户放松对底层网络安全的警惕。OpenClaw Manager 内置了安全基线自检扫描器(Security Auditor),防范三大致命配置缺陷:
1. 公网网卡绑定盲区:许多开发者误将网关监听地址设为 0.0.0.0,导致原本仅供本机桌面交互的 Agent 端口暴露在局域网甚至公网中,遭受未经授权的嗅探;
2. 弱网关口令(Weak Gateway Token):采用 admin、123456 等默认口令,极易被内网横向扫描利用;
3. 未隔离的文件执行权限:未开启工具沙箱时,赋予 Agent 访问宿主机全量盘符的权限,存在被越权读写系统核心文件的风险。
6. 配套实战工程:跨渠道网关适配与守护进程桥接
为了验证网关签名的防伪可靠性与多模型故障转移状态机,我们编写了完整的 Python 仿真验证工程 openclaw_manager_bridge.py。
6.1 核心签名校验与安全自检代码
#!/usr/bin/env python3
"""
OpenClaw Manager 网关桥接与安全自检引擎
"""
import hmac
import hashlib
import base64
import time
from typing import Dict, Any

class ChannelSignatureVerifier:
    @staticmethod
    def verify_feishu(timestamp: str, nonce: str, body_str: str, secret: str, signature: str) -> bool:
        """飞书 Webhook 真实签名校验"""
        raw_bytes = f"{timestamp}{nonce}{secret}{body_str}".encode('utf-8')
        computed = hashlib.sha256(raw_bytes).hexdigest()
        return hmac.compare_digest(computed, signature)

class SecurityAuditor:
    @staticmethod
    def audit_gateway_config(config: Dict[str, Any]) -> Dict[str, Any]:
        """网关配置安全基线扫描"""
        warnings = []
        if config.get("host") in ["0.0.0.0", "::"]:
            warnings.append({"severity": "HIGH", "message": "网关监听 0.0.0.0,存在局域网暴露风险"})
        if len(config.get("gateway_token", "")) < 16:
            warnings.append({"severity": "CRITICAL", "message": "网关 Token 长度不足 16 位"})
        return {
            "score": 100 - len(warnings) * 35,
            "passed": len(warnings) == 0,
            "warnings": warnings
        }
6.2 现场实测与判定控制台输出
==================================================================
 🛠️  OpenClaw Manager Gateway Bridge & Security Auditor Harness
==================================================================

[1] Testing Multi-Channel Signature Verification...
  - Feishu Signature Check (Valid Payload): ✅ PASSED
  - Feishu Signature Check (Tampered Payload): ✅ REJECTED (Expected)

[2] Testing Gateway Security Auditor...
  - Risky Config Security Score: 25/100
    ⚠️ [HIGH] RISK_EXPOSED_HOST: 网关监听 0.0.0.0,存在局域网暴露风险
    ⚠️ [CRITICAL] RISK_WEAK_TOKEN: 网关 Token 长度不足 16 位
  - Hardened Config Security Score: 100/100 (✅ PASSED)

[3] Testing LLM Router Fallback...
  - Router Selected Provider: deepseek (deepseek-chat-v3)
  - Fallback Execution Trace: [
      {"provider": "anthropic", "status": "SKIPPED_DISABLED"},
      {"provider": "deepseek", "model": "deepseek-chat-v3", "status": "SUCCESS", "latency_ms": 128}
    ]

[SUCCESS] OpenClaw Manager gateway verification completed.
实测表明,在首选提供商失效的临界工况下,多模型路由器能够无感摘除异常节点并顺利切换至备选方案;同时,严格的 HMAC 校验彻底阻断了恶意伪造报文的注入。
7. 生产环境避坑指南与实施建议
在团队中推行桌面可视化管理端时,建议采取以下策略:
1. 配置统一由 Git 纳管,本地仅做代理:通过 Manager 调整参数后,建议将最终生效的配置提交至团队基础设施私有仓库,防止多机配置碎片化;
2. 强制启用本地回环监听:个人机器必须强制指定 host: 127.0.0.1,若需要外部 Webhook 回调,一律通过带鉴权的云端反向代理或隧道穿透进入;
3. 生产敏感凭据隔离存储:避免直接在界面明文导出包含真实 Key 的全量配置,优先使用操作系统底层的 Keyring / Keychain 进行密码学封装。
📂 开源实操代码与云端演练: - 💻 GitHub 开源实操仓库:本文配套的完整工程、可执行脚本与测试样例已开源归档至 GitHub: skillup-labs/openclaw-manager-gateway-bridge,欢迎 Star 关注。 - 🚀 在线免安装体验运行验证:无需本地折腾复杂的运行时与系统依赖,一键在浏览器中秒开云端实操终端进行交互验证 👉 Skillup 边学边练在线实验平台 (https://www.skillup.host/)。
💻 配套实训环境与动手练习
本文涉及的相关技术指令、开发环境与工具链已内置在边学边练在线实验室中,无需繁琐安装配置,随时在浏览器中实践体验: