告别手动敲指令!用 tmux MCP 调教 AI 自动跑 GDB 与 Frida 动态逆向破解
在软件逆向工程和二进制安全领域,开发者与安全研究员的核心工作流往往高度依赖交互式终端:启动调试器、寻找目标函数地址、下断点、单步跟踪、检查寄存器与内存状态,最后推导解密算法逻辑。长久以来,这套看似高度重复却又极度依赖经验的操作,几乎全凭人工手动完成。
随着大语言模型(LLM)与智能体(Agent)技术的快速演进,很多开发者尝试让 AI 助手辅助分析代码。然而,传统的 AI 编程工具(如终端助手或默认的 Bash 执行器)在面对 GDB、Frida、LLDB 这类常驻交互式命令行程序时往往束手手脚——因为命令一旦发出就会阻塞在交互界面,导致 Agent 进程超时崩溃或无法接收后续输出。
本文将介绍一种颠覆性的逆向工程新模式:通过 tmux MCP(Model Context Protocol)服务器,让 AI 智能体拥有直接操控终端会话与底层调试器的能力。AI 不再只是在旁边“给出命令建议”,而是能够像资深逆向专家一样亲自下断点、抓取输出、分析内存、编写解密脚本,实现全自动化的逆向分析与动态破解。
1. 为什么传统 Agent 搞不定 GDB 与 Frida?
在深入技术架构之前,我们先来看看传统 AI 工具在逆向调试场景下遇到的底层瓶颈。
1.1 传统 Bash Tool 的阻塞死穴
标准的 Agent 终端工具(例如通过 Node.js child_process.exec 或 Python subprocess 封装的命令行工具)均基于“单次请求-响应”模式工作:发送命令 $\rightarrow$ 等待进程结束(Exit Code 0) $\rightarrow$ 捕获 Stdout/Stderr $\rightarrow$ 返回给大模型。
然而,GDB 和 Frida 等调试工具属于长持久化交互式 shell:
1. 进程不自动退出:启动 gdb ./target 后,进程会停在 (gdb) 提示符处等待用户输入。标准子进程管道将永远无法收到 EOF,最终触发系统的 Timeout 超时拦截。
2. 多步状态割裂:即便使用单次命令行传入脚本(如 gdb -batch -ex "run"),也失去了动态单步调试、查看实时内存以及根据上一步结果动态调整下一步策略的灵活性。
1.2 tmux MCP 带来的架构突破
tmux-mcp 将 Linux 原生的终端复用神器 tmux 封装成了标准 MCP 服务。它为 AI 智能体提供了控制虚拟终端会话(Sessions)、窗口(Windows)与窗格(Panes)的底层能力。
| 核心维度 | 传统 Bash Agent 工具 | tmux MCP 智能体驱动 |
|---|---|---|
| 执行模式 | 单次同步阻塞等待退出 | 异步非阻塞常驻后台会话 |
| 交互能力 | 仅支持单条静态 CLI 命令 | 100% 兼容 GDB / Frida / LLDB 交互式 Shell |
| 状态感知 | 依赖命令退出码与终态 stdout | 动态 capture-pane 读取任意时刻视口缓冲区 |
| 多任务并行 | 无法做到前后台协同 | 支持 split-pane 划分窗格,实现 REPL 与命令触发并行 |
通过这一基础设施,AI 智能体得以打破“文本建议者”的身份,正式跨越为具备实体操控能力的“终端操作员”。
2. 工具链安装与 MCP 极速配置
要建立这套 AI 驱动的动态逆向工作流,我们需要配置包含 tmux、tmux-mcp、GDB 以及 Frida 的完整工具链。
2.1 安装基础环境
在 Linux(Debian/Ubuntu)或 macOS 操作系统中,首先安装 tmux 与调试工具:
# Ubuntu / Debian
sudo apt update && sudo apt install -y tmux gdb python3-pip

# macOS (Homebrew)
brew install tmux gdb

# 安装 Frida 工具链
pip install frida-tools
2.2 安装并注册 tmux MCP 服务
通过 npm 全局安装 tmux-mcp 模块,并将其注册到你的 AI Agent 工具库(以 Claude Code / Antigravity CLI 为例):
# 全局安装 tmux-mcp 节点包
npm install -g tmux-mcp

# 将 tmux-mcp 注册至 Agent MCP 配置文件中
claude mcp add tmux -- npx -y tmux-mcp
配置完成后,在 AI Agent 中执行 /mcp 验证,可看到以下标准 MCP 工具集已就绪:
✔ Connected to mcp: tmux
Available Tools:
  - tmux_create_session   : 创建新的独立 tmux 会话
  - tmux_split_pane       : 切分窗格(支持水平/垂直切分)
  - tmux_execute_command  : 在指定窗格中发送指令(支持 rawMode)
  - tmux_capture_pane      : 实时捕获当前窗格的内容缓冲区
3. 核心机制:rawMode 与 capture-pane 闭环
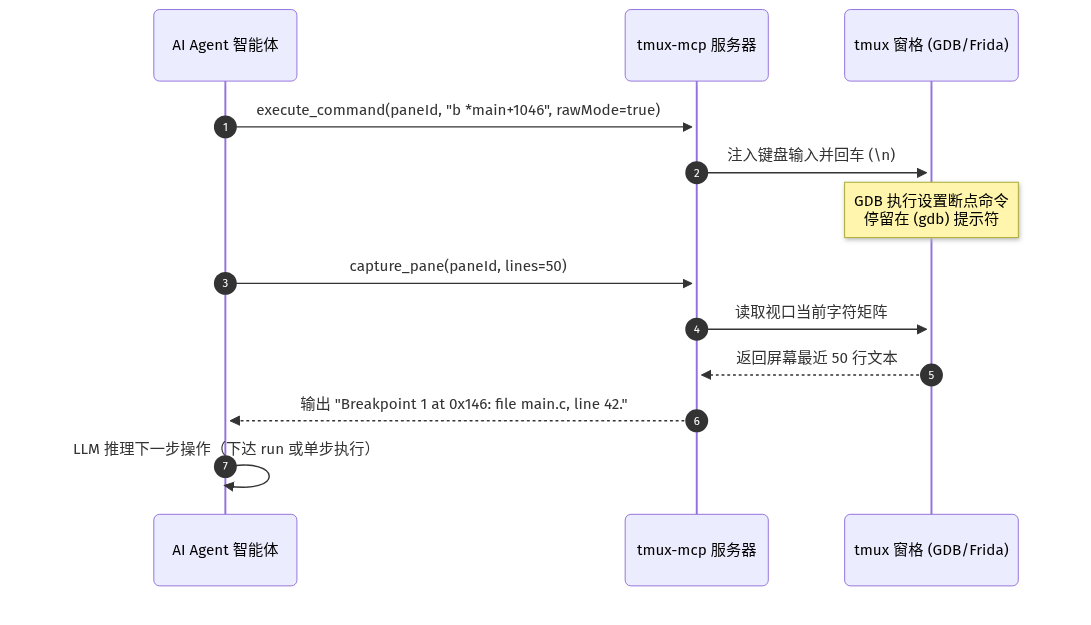
AI 能否顺畅控制 GDB 的关键,在于正确组合使用 rawMode: true 和 capture-pane 参数。
3.1 rawMode 的底层逻辑
在调用 tmux_execute_command 时,如果不启用 rawMode,MCP 会以为你在执行普通的 Bash 命令,并等待子进程结束。
当设置 "rawMode": true 时,MCP 仅仅是将字符串与换行符 \n 模拟键盘击键写入对应 tmux 窗格的伪终端(pty),随后立即返回,不会阻塞等待。
3.2 capture-pane 视口反馈
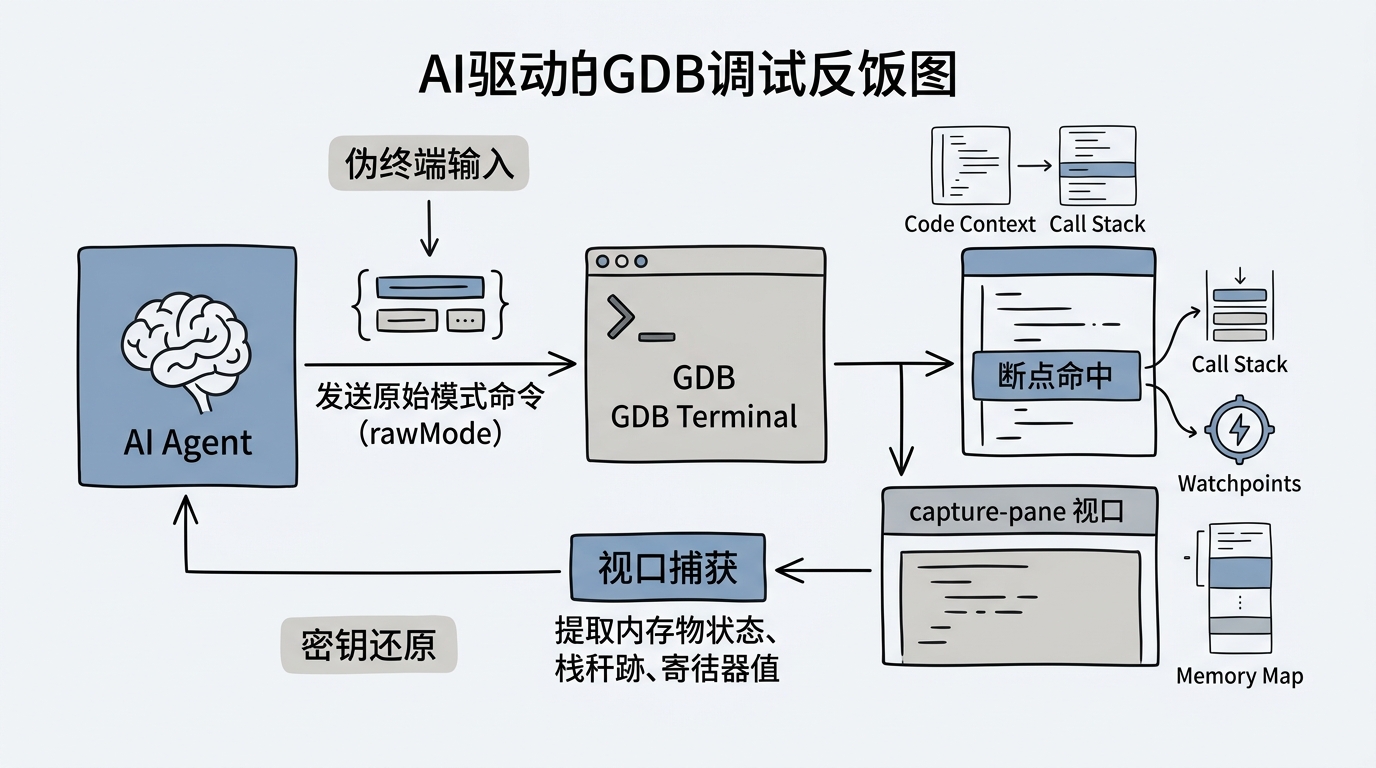
发送命令后,AI 通过调用 tmux_capture_pane 读取窗格视口的内容。这一过程完美模拟了人类程序员调试时的“看屏幕 $\rightarrow$ 想策略 $\rightarrow$ 敲键盘 $\rightarrow$ 再看屏幕”的动态认知循环。
4. 实战一:GDB 自动化逆向破解 x86-64 二进制程序
我们通过一个实际案例演示 AI 如何自主操作 GDB 提取混淆密文与算法,并推导出最终 Flag。
4.1 目标程序说明
测试目标为一个 Linux x86-64 ELF 二进制文件 check_flag。该程序要求用户输入 Flag,如果验证通过则输出 "Correct!",否则输出 "Wrong Flag!"。
内部加密逻辑采用了常见的三层保护:
1. XOR 异或混淆:隐藏真正的 Key 签名。
2. MD5 动态哈希:将异或后的 Key 转为 128 位 AES 密钥。
3. AES-128-CBC 加密:对用户输入进行分组加密并与内置密文 expected_cipher 对比。
4.2 AI 自动化调试指令与全流程执行
给 Agent 下达指令:
“请分析当前目录下的
check_flag二进制程序。使用 tmux 创建 GDB 调试会话,通过下断点和分析内存提取密文与密钥,最后自动编写 Python 脚本计算并输出正确的 Flag。”
Agent 收到指令后,在无人值守的情况下自动完成了以下 6 个步骤:
步骤一:创建 tmux 会话并启动 GDB
Agent 调用 tmux_create_session 创建 Session gdb_reverse,随后以 rawMode: true 发送启动指令:
gdb ./check_flag
步骤二:反汇编分析主函数逻辑
Agent 发送 disassemble main,并通过 capture_pane 查看输出来分析代码结构。Agent 在汇编输出中识别出了关键符号:
- aes_sbox
- xor_key.0
- enc.1
- expected_cipher
据此判断程序存在 AES 与 XOR 组合逻辑。
步骤三:提取静态数据块
Agent 针对静态符号地址下达打印指令:
(gdb) x/s 0x2040
0x2040 <xor_key.0>: "WoRkTHi3"

(gdb) x/32bx 0x2050
0x2050 <enc.1>: 0x25 0x0a 0x24 0x0e 0x26 0x3b 0x0c 0x6c ...
步骤四:定位核心点并设断点
Agent 将断点精准打在 AES 密钥扩展前以及 memcmp 比较处:
(gdb) b *main+1046    # AES 加密循环入口
(gdb) b *main+1749    # memcmp 最终比较函数
(gdb) run
Enter flag: AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA
步骤五:实时查看寄存器与栈内存
程序触发断点后,Agent 读取内存与 IV 向量:
# 提取异或解密后的 MD5 源字符串
(gdb) x/s $rsp+0x100
"reverse_challenge_key_2024"

# 提取 AES-128-CBC 初始向量 (IV)
(gdb) x/16bx $rsp+0x50
0x10 0x32 0x54 0x76 0x98 0xba 0xdc 0xfe 0x01 0x23 0x45 0x67 0x89 0xab 0xcd 0xef

# 读取期望密文比较长度
(gdb) info registers rdx
rdx            0x30                48
步骤六:编写 Python 脚本自动解密输出 Flag
Agent 收集完全部内存数据与算法特征后,在本地创建并运行了解密脚本:
from Crypto.Cipher import AES
import hashlib

# 1. 还原 MD5 动态生成的 AES 密钥
key_str = b'reverse_challenge_key_2024'
aes_key = hashlib.md5(key_str).digest()

# 2. 从 GDB 内存中提取的 IV 与期望密文
iv = bytes([0x10, 0x32, 0x54, 0x76, 0x98, 0xba, 0xdc, 0xfe,
            0x01, 0x23, 0x45, 0x67, 0x89, 0xab, 0xcd, 0xef])

expected_cipher = bytes([
    0xb7, 0x81, 0x69, 0x87, 0xeb, 0x02, 0x46, 0xef,
    0x08, 0x37, 0x8f, 0xce, 0x38, 0x87, 0x80, 0xcf,
    0x31, 0xeb, 0x6c, 0x1f, 0xdb, 0x5e, 0xfd, 0xd1,
    0xf1, 0xc9, 0x15, 0x59, 0xa0, 0x8e, 0x11, 0xec
])

# 3. AES-128-CBC 解密
cipher = AES.new(aes_key, AES.MODE_CBC, iv)
decrypted = cipher.decrypt(expected_cipher)

# PKCS7 填充去除
padding_len = decrypted[-1]
flag = decrypted[:-padding_len].decode('utf-8')

print(f"[+] Successfully recovered Flag: {flag}")
脚本输出:
[+] Successfully recovered Flag: flag{aes_md5_r3vers3_ez!}
整个过程 Agent 一共调用了 7 次 tmux 动作,完全没有需要人工补全命令的开销。
5. 实战二:用 tmux MCP + Frida 动态 Hook Android 应用
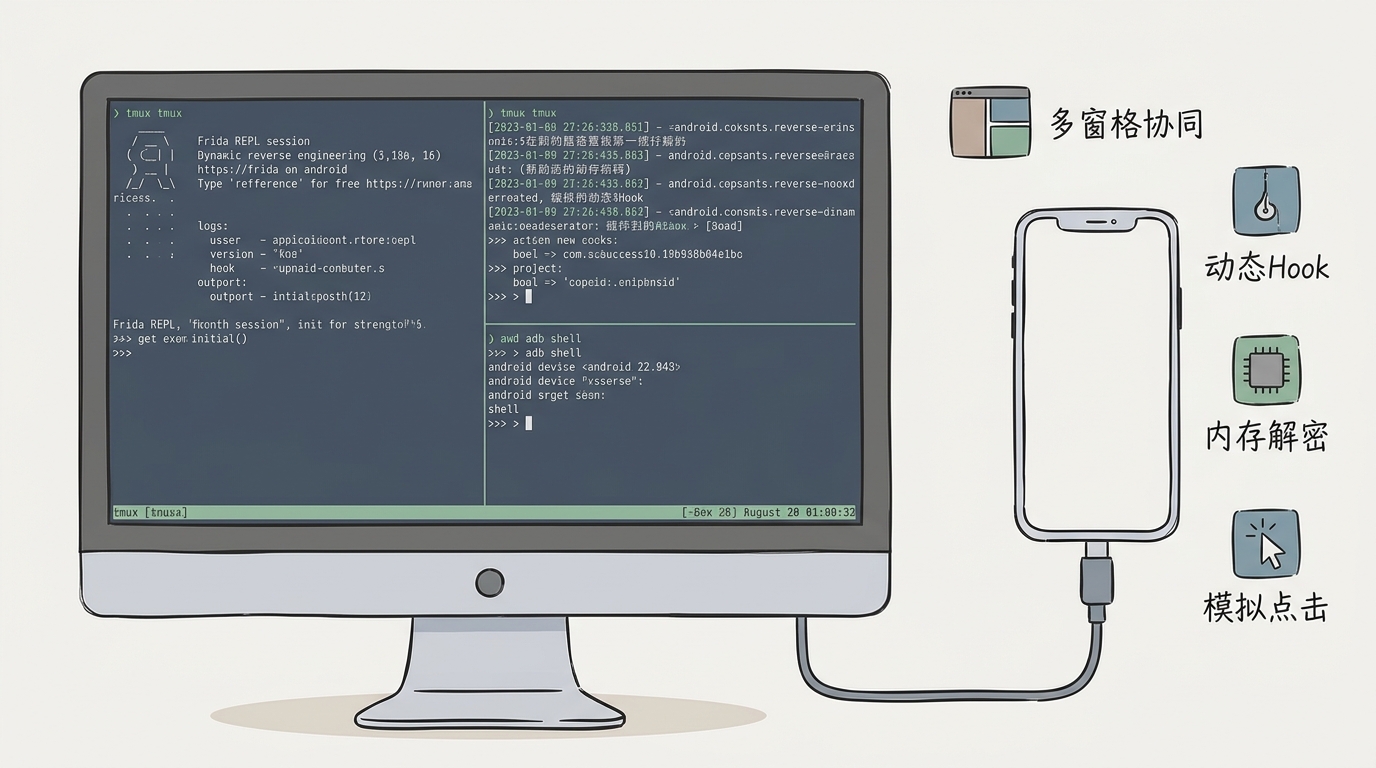
在移动安全分析中,调试不仅需要运行 Frida REPL,还需要通过 adb 命令触发 APP 端的 UI 交互。这种需要多终端协同的复杂场景,更能展现 tmux MCP 窗格切割(split-pane)的威力。
5.1 为什么 Frida 分析必须使用多窗格?
要动态 Hook 一个 Android 应用(如 com.example.checkflag):
- Pane 0:常驻运行 Frida REPL,实时刷新挂钩日志。
- Pane 1:执行 adb shell input 模拟用户点击与文本输入,触发逻辑。
单终端难以在同一个会话中保持日志输出与命令输入的双向交错,而 tmux 窗格分割让 AI 能够精准掌握全景。
5.2 多窗格协同 Hook 流程
┌─────────────────────────────────────────────────────────────┐
│ Pane 0 (Frida REPL 监控窗格)                                 │
│ [Pixel 4::com.example.checkflag ]->                         │
│ [*] Hooked NativeAES.encrypt()                              │
│ [*] Intercepted Key: 9086dc3e4a28f110...                    │
│ [*] Decrypted Flag: flag{frida_hook_android_master}         │
├─────────────────────────────────────────────────────────────┤
│ Pane 1 (ADB 操作触发窗格)                                    │
│ $ adb shell am start -n com.example.checkflag/.MainActivity │
│ $ adb shell input text "test_input"                         │
│ $ adb shell input tap 540 1320                              │
└─────────────────────────────────────────────────────────────┘
步骤一:创建并切分窗格
Agent 执行 tmux_create_session 后,调用 tmux_split_pane 将窗口划分为左右或上下两个独立的子窗格:
# 在 Pane 0 启动 Frida Spawn 挂挂挂钩模式
frida -U -f com.example.checkflag -l agent_hook.js
步骤二:编写 Frida 动态解密 Hook 脚本
Agent 编写并载入以下 JavaScript Hook 脚本(agent_hook.js):
Java.perform(function() {
    var NativeAES = Java.use("com.example.checkflag.NativeAES");
    var MainActivity = Java.use("com.example.checkflag.MainActivity");

    // 1. Hook 动态解密算法函数
    MainActivity.buildMd5Source.implementation = function() {
        var result = this.buildMd5Source();
        console.log("[*] buildMd5Source returned key base: " + result);
        return result;
    };

    // 2. 拦截 JNI Native 加密接口并用 Java 原生 Cipher 在设备内存中完成逆向解密
    NativeAES.encrypt.implementation = function(data, key, iv) {
        console.log("[*] Intercepted NativeAES.encrypt() call!");

        var SecretKeySpec = Java.use("javax.crypto.spec.SecretKeySpec");
        var IvParameterSpec = Java.use("javax.crypto.spec.IvParameterSpec");
        var Cipher = Java.use("javax.crypto.Cipher");

        var keySpec = SecretKeySpec.$new(key, "AES");
        var ivSpec = IvParameterSpec.$new(iv);
        var cipher = Cipher.getInstance("AES/CBC/NoPadding");
        cipher.init(2, keySpec, ivSpec); // 2 代表 DECRYPT_MODE

        // 假定从内存抓取的预设密文
        var expectedCipherBytes = Java.array('byte', [
            -73, -127, 105, -121, -21, 2, 70, -17,
            8, 55, -113, -50, 56, -121, -128, -49
        ]);

        var decrypted = cipher.doFinal(expectedCipherBytes);
        var StringClass = Java.use("java.lang.String");
        console.log("[*] SUCCESS! Decrypted Flag = " + StringClass.$new(decrypted));

        return this.encrypt(data, key, iv);
    };
});
步骤三:触发 UI 动作并抓取输出
在 Pane 1 中,Agent 发送 ADB 模拟点击命令:
adb shell input tap 540 1320
随后 Agent 切回 Pane 0 调用 tmux_capture_pane,精准捕获到了控制台输出的日志:
[*] Intercepted NativeAES.encrypt() call!
[*] SUCCESS! Decrypted Flag = flag{frida_hook_android_master}
6. 避坑指南与生产环境安全警告
在落地 tmux MCP 自动化逆向工程流水线时,需要特别注意以下避坑事项与安全风险:
6.1 缓冲区溢出与滚动限制
capture-pane 默认仅返回视口可见范围内的字符(如最后 50 行)。若调试命令输出了大量汇编指令或内存 Dump,关键信息可能会被卷出屏外。
避坑建议:在关键调试步骤中使用 GDB 日志重定向(set logging on),或在 capture-pane 参数中指定起始行范围(如 -S -100 捕获往前 100 行)。
6.2 避免死锁:rawMode 状态下慎用交互阻塞指令
某些 GDB 命令(如分页显示 ---Type <return> to continue---)会导致输入阻塞。
避坑建议:在启动 GDB 后的第一时间内发送 set pagination off 禁用分页,防止 Agent 卡死在等待按键状态。
6.3 敏感凭证与隔离保护
自动化逆向往往涉及未经测试的二进制可执行文件。在生产环境中,切勿在宿主机直接运行未经审查的二进制文件。
避坑建议:始终将 tmux 运行在 Docker 容器或 CNB 隔离沙箱环境中,并确保任何真实的 API 密钥保存在外部环境变量中,严禁硬编码进脚本中。
7. 总结与展望
tmux-mcp 的引入,标志着 AI Agent 从单纯的“代码生成器”升级为能够深度参与软件分析、系统运维与安全逆向的“终端操作员”。通过提供常驻会话管理、视口捕获与多窗格并行协同能力,它完美弥合了 LLM 与经典交互式命令行工具之间的鸿沟。
无论是快速分析复杂的 ELF 加密逻辑,还是在 Android 移动端建立自动化 Frida 动态拦截链,这套工作流都展现出了极高的工程价值。未来随着 Agent 自主推理能力的继续增强,基于 MCP 协议的自动化逆向与漏洞挖掘必将迎来更广阔的发展空间。
💻 配套实训环境与动手练习
本文涉及的相关技术指令、开发环境与工具链已内置在边学边练在线实验室中,无需繁琐安装配置,随时在浏览器中实践体验: