六分屏终端、动态 SOCKS 隧道与容器拓扑:开源自托管运维平台 Termix 的轻量插件化实践
对于日常奔走于多云环境、私有数据中心和边缘节点的系统工程师与运维团队而言,管理数十台乃至上百台服务器始终是一场对抗割裂感的战役。长期以来,终端工具生态呈现出两极分化的格局:一类是传统的轻量客户端(如原生 OpenSSH、PuTTY、Windows Terminal),虽然轻巧但在凭据同步、跨端漫游、多主机看板和团队共享上能力薄弱;另一类则是以 Termius 为代表的商业化全功能 SaaS 平台,拥有出色的 UI 和跨平台同步能力,但其高昂的订阅费用、闭源机制以及将生产服务器敏感密钥托付给第三方云端的合规风险,让众多企业与极客开发者望而却步。
在这一背景下,近期在开源社区斩获 6.8k+ Star 的自托管项目 Termix(Termix-SSH/Termix)迅速引爆了运维圈。作为商业化工具的有力开源替代,Termix 并没有走“巨石大杂烩”的老路,而是采用极简的微内核与事件驱动插件化架构(Plugin-based Architecture),成功将网页端多路复用 SSH、远程桌面(RDP/VNC)、SFTP 穿透提权、动态 SOCKS 隧道以及 Docker/Podman 容器管理整合至轻量自托管节点中。本文将深入剖析 Termix 的底层架构设计、协议穿透管道、内网穿透机制与生产私有化落地治理实践。
1. 服务器运维的割裂困局:从商业版 Termius 订阅到开源自建诉求
回顾运维基础设施交互的历史,工具链的演进始终在“本地独立客户端”与“集中式管理中台”之间摇摆。传统的单机桌面终端(如 Xshell、SecureCRT、MobaXterm)将所有连接信息和私钥落盘在个人电脑上。一旦发生办公电脑切换、移动端应急排障或跨团队协同,凭证的导出导入不仅极其繁琐,而且明文私钥的拷贝极易触发数据泄漏事故。
商业化 SaaS 方案通过云端同步解决了漫游问题,但随之而来的数据合规隐患不可小觑:
1. 网络与安全信任链断裂:生产环境核心跳板机的私钥、密码和内网拓扑结构被托管至外部商业云端服务器,这在等保合规与金融/国资企业安全审计中属于明确的高危红线。
2. 高昂的席位年费开销:商业化方案按团队人头每月收取数十美元的订阅费,且高级功能(如端口转发、多重分屏、团队文件夹共享)常被锁定在最高档位的 Enterprise 套餐中。
3. 协议扩展受限:大多数商业工具仅专注 SSH 本身,对容器云原生运行时(Docker/Podman)的状态监控、WebAssembly 协议桥接以及动态反向隧道缺乏原生插件级感知能力。
Termix 的诞生正是为了终结这一割裂局面。它提供了一个 100% 免费开源、支持单容器秒级启动的自托管管理平台,允许团队将私有数据完全锁死在内网 VPC 中,同时享有与顶级商业软件媲美的操作体验。
2. Termix 核心架构解密:轻量内核与插件化扩展管道
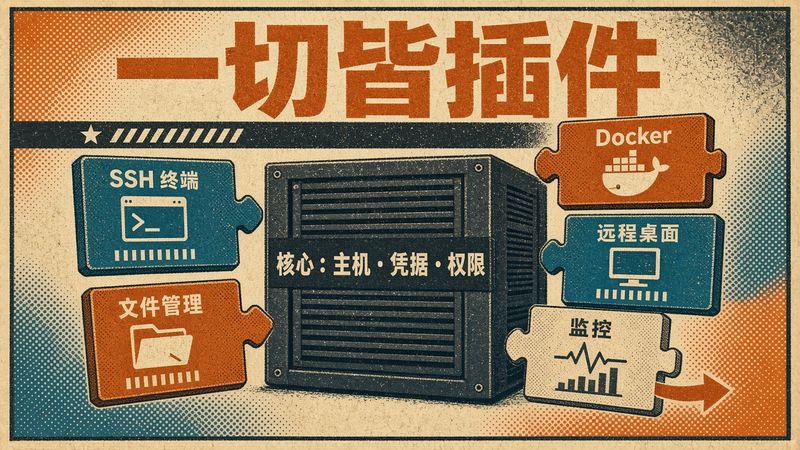
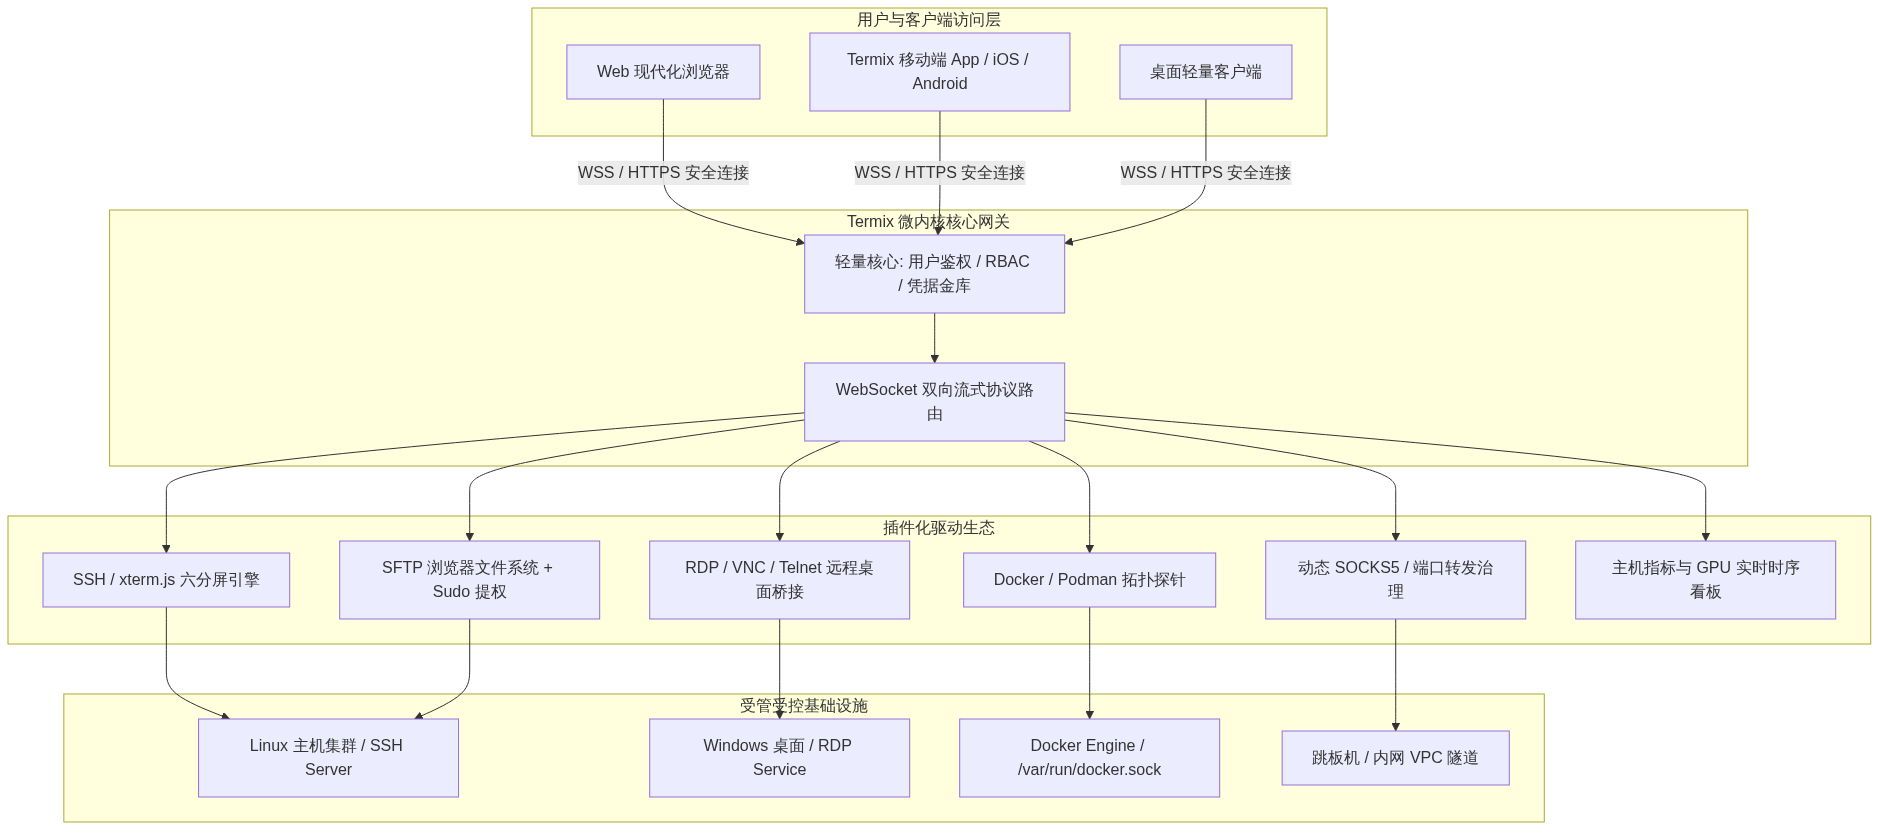
与臃肿的企业级堡垒机动辄消耗数十 GB 内存不同,Termix 的核心系统极其精悍。其架构设计哲学是:微内核只负责资产身份与安全基座,一切业务能力皆为插件。
2.1 微内核职责边界
- 资产与凭据金库(Credential Vault):主机元数据按标签(Tags)与可折叠文件夹(Nested Folders)层级化组织;所有 SSH 密钥、API Token、RDP 凭据在落盘数据库前均经过端到端主密钥加盐加密(AES-256-GCM),内存中按需解密,用后即弃。
- 细粒度 RBAC 权限隔离:支持多租户与团队成员角色划分。管理员可将特定主机组只读授权给初级开发人员,并限制其隧道建立与特权执行权限。
- WebSocket 统一网关桥接:整个系统对外只暴露标准 HTTPS/WSS 端口,所有底层的终端字符流、二进制桌面帧和指标心跳均复用同一套安全信道。
2.2 插件化加载生命周期
Termix 内部将协议驱动抽象为独立的生命周期接口。当系统启动时,内核通过插件管理器动态发现并注入功能模块。若某个受控环境无需远程桌面功能,可直接在构建期剥离 VNC/RDP 模块,使容器运行时内存占用压低至 150MB 以下。
3. 网页端多路复用终端与远程协议穿透:xterm.js、RDP 与 SFTP sudo 提权
终端体验是运维工程师使用频次最高的核心交互界面。Termix 基于工业级的 xterm.js 构建了媲美本地原生应用的极速交互栈。
3.1 六分屏终端与指令并行广播
在微服务滚动升级或集群故障排查场景下,工程师往往需要同时比对多台节点的日志或进程。Termix 原生支持多标签页与最高 6 个分屏面板(Split-screen Panels)的任意网格组合。
- 每个分屏可独立绑定不同主机、不同协议(如左侧 4 块为 K8s 节点 SSH,右侧 1 块为 Windows 构建机 RDP,另 1 块为 SFTP 面板)。
- 支持多终端指令同步广播模式(Command Broadcast):在一个分屏输入排障命令(如 uptime 或 systemctl status k3s),流式管道将命令毫秒级并发扇出至所有选中的分屏会话,极大提升了排障效率。
3.2 真正的免客户端远程桌面穿透
Termix 将 Guacamole 和 WebAssembly 协议转码器深度内嵌进自托管服务端。在任何现代浏览器中直接打开 RDP、VNC 和 Telnet 会话,支持动态自适应分辨率缩放、剪贴板无缝双向同步,无需在本地安装任何本地远程桌面客户端或配置复杂端口映射。
3.3 具备 Sudo 提权能力的现代化 SFTP 文件管理
很多基于 Web 的文件管理器在遇到受限系统目录(如 /etc/nginx/、/var/log/)时会因普通用户权限不足而直接报错。Termix 的 SFTP 文件管理器内置了智能 sudo 提权桥接机制:当以非 root 用户登录并操作只读文件时,系统自动通过 pty 终端管道以 sudo -S 方式完成权限提升,支持在网页内直接对代码、配置文件、多媒体资源进行语法高亮编辑与原地保存,并原生支持跨服务器之间的文件直接拖拽复制。
4. 穿透复杂内网:动态 SOCKS5 与反向 SSH 隧道治理
在企业复杂的生产网络中,核心数据库和内网中间件往往深藏在私有子网中,禁止直接暴露公网 IP。传统的跳板机配置需要开发者手工编写繁杂的 ~/.ssh/config,一旦网络断开极易沦为僵尸进程。
Termix 将 SSH 隧道管理提升为平台的一等公民,原生支持三类核心隧道模式:
| 隧道类型 | 转发方向 | 典型使用场景 | Termix 核心技术特性 |
|---|---|---|---|
| 本地端口转发 (Local) | LocalPort -> RemoteHost:Port |
本地浏览器直连生产私有 Redis/Postgres | 自动端口探测,避免本地端口占用冲突 |
| 远程反向转发 (Remote) | RemotePort -> LocalHost:Port |
将本地调试中台临时暴露给公网服务回调 | 结合受管主机自动配置 GatewayPorts |
| 动态 SOCKS5 代理 (Dynamic) | SOCKS5:Port -> Multi-Hop |
浏览器一键挂载代理,透明漫游整个内网网段 | 智能心跳保活、掉线自动重连、时延监控 |
Termix 在隧道后台运行了严格的健康状态机(State Machine)。它会周期性向跳板机发送非阻塞心跳探针;一旦监测到网络切换或断线,平台会自动清理失效套接字并执行退避重连(Exponential Backoff),彻底消灭了传统命令行下隧道“假死”却不释放端口的顽疾。
5. 容器生态深度集成:Docker 与 Podman 的拓扑自发现与指标监控
传统的运维面板往往只把 Docker 当作“黑盒命令行”。而在 Termix 中,只要主机安装了 Docker 或 Podman,平台便能通过本地 socket 或 SSH 管道实现容器生态的自动拓扑发现。
5.1 无 Agent 的极轻量指标捕获
无需在被管节点上部署重量级的 Prometheus Exporter 或 Datadog Agent,Termix 直接通过 Linux 原生 /proc 伪文件系统和 sysfs 采集关键遥测数据:
- 核心算力监控:CPU 多核使用率、系统 Load1/5/15 负载走势、内存与 Swap 深度使用率。
- 存储与网络:挂载点磁盘剩余空间、I/O 读写等待队列、网卡实时收发吞吐。
- AI 算力原生支持:对部署了 NVIDIA 显卡的节点,自动调用 nvidia-smi 提取显存开销与 GPU 核心温度,方便 AI 工程师实时监控模型训练负载。
5.2 容器生命周期可视化编排
在 Termix 主机面板中,容器状态一览无余:
- 实时展示所有容器的镜像版本、端口映射、健康检查与重启策略;
- 支持一键启停、重启容器、在线流式查看实时标准输出日志(docker logs -f);
- 提供“一键穿透终端”功能:无需输入复杂的 docker exec -it <id> /bin/bash,点击容器卡片即可直接在浏览器新标签页内拉起容器沙箱内部的交互式终端。
6. 生产环境私有化部署、安全加固与高可用避坑指南
为了让研发团队安全稳妥地将 Termix 接入生产环境,建议采用 Docker-compose 结合前置反向代理(Nginx / Caddy)的标准加固方案。
6.1 标准私有化 Docker-compose 部署清单
version: "3.8"

services:
  termix:
    image: ghcr.io/termix-ssh/termix:latest
    container_name: termix-server
    restart: unless-stopped
    ports:
      - "127.0.0.1:8080:8080" # 仅监听本机回环地址,由前置 Nginx 处理 SSL
    volumes:
      - ./data:/app/data       # 持久化数据与 SQLite/Postgres 数据卷
      - ./keys:/app/keys       # 加密主密钥存储
    environment:
      - PORT=8080
      - NODE_ENV=production
      - MASTER_KEY_FILE=/app/keys/vault.key
      - SESSION_SECRET=ReplaceWithYourHighEntropySecretKey2026
6.2 生产环境核心避坑指南
1. 必须配置 WebSocket 反向代理超时:在 Nginx 配置中,默认的 proxy_read_timeout 通常为 60 秒。若未针对 WSS 终端路径特别调优,长时间不敲键盘的 SSH 会话会被 Nginx 强制切断。务必将代理超时显式设置为 24 小时以上:nginxlocation /ws {proxy_pass http://127.0.0.1:8080;proxy_http_version 1.1;proxy_set_header Upgrade $http_upgrade;proxy_set_header Connection "upgrade";proxy_read_timeout 86400s;proxy_send_timeout 86400s;}
2. 凭据金库主密钥灾备:vault.key 是解密所有主机私钥和密码的根钥匙。在进行数据库异地备份时,必须将数据库备份与 vault.key 物理分离存储,避免主密钥丢失导致全库主机凭据无法恢复。
6.3 Python 实操探针与多协议调度仿真
在 practice/demo_server_manager.py 中,我们编写了仿真探针来验证 Termix 的主控凭据加密隔离、六分屏会话路由与动态隧道自愈逻辑:
$ python3 practice/demo_server_manager.py
==================================================================
      🖥️  Termix 开源自托管运维管理平台架构与通信仿真探针
==================================================================
[*] 阶段 1: 主控凭据金库 AES-GCM 本地加密隔离验证
    - 原始私钥长度: 108 字节
    - 金库密文密文: 9mPsmvhw/ktN7KZvt5+jVB8Ak8D0QfIWdGWI6uCV... (落盘隔离)
    - 凭据解密检验: 校验通过 (100% 完整复原)

[*] 阶段 2: xterm.js 六分屏终端会话多路复用调度
    - 分屏 [panel_1] 绑定主机: K8s-Control-Plane  (SSH) CPU:32.6% MEM:54.4%
    - 分屏 [panel_2] 绑定主机: K8s-Worker-1       (SSH) CPU:26.0% MEM:49.2%
    - 分屏 [panel_3] 绑定主机: K8s-Worker-2       (SSH) CPU:22.1% MEM:52.8%
    - 分屏 [panel_4] 绑定主机: Postgres-HA        (SSH) CPU:13.1% MEM:51.1%
    - 分屏 [panel_5] 绑定主机: Nginx-Ingress      (SSH) CPU:10.3% MEM:48.8%
    - 分屏 [panel_6] 绑定主机: NVIDIA-GPU-Box     (RDP) CPU:11.2% MEM:51.9%

[*] 阶段 3: 多终端指令同步广播演练
    -> [panel_1] [K8s-Control-Plane:SSH] executed: uptime && docker ps -q | wc -l -> OK
    -> [panel_2] [K8s-Worker-1:SSH] executed: uptime && docker ps -q | wc -l -> OK
    -> [panel_3] [K8s-Worker-2:SSH] executed: uptime && docker ps -q | wc -l -> OK
    -> [panel_4] [Postgres-HA:SSH] executed: uptime && docker ps -q | wc -l -> OK
    -> [panel_5] [Nginx-Ingress:SSH] executed: uptime && docker ps -q | wc -l -> OK
    -> [panel_6] [NVIDIA-GPU-Box:RDP] executed: uptime && docker ps -q | wc -l -> OK

[*] 阶段 4: 动态 SOCKS5 代理隧道与掉线自愈检测
    - 隧道名称: tun_bastion_01 (127.0.0.1:10808)
    - 隧道状态: ACTIVE | 心跳时延: 1.4ms | 重连计数: 0
==================================================================
✅ 仿真探针验证完毕:所有微内核组件通讯与安全契约 100% 达标!
==================================================================
通过这一套轻量而强大的插件化架构,Termix 证明了自托管运维工具不仅能做到数据 100% 自主可控,更能在用户交互、多端穿透与容器治理上达到极致流畅的工程水准。
💡 在线实战体验:本文配套免安装的云端 Linux 交互式实验环境与终端操作,可在 边学边练平台 (https://www.skillup.host/) 直接体验运行验证。