告别Token失效直接踢出登录:Vue3 + NestJS 双Token无感刷新与细粒度RBAC中后台架构实战
在各类企业级中后台系统(Admin Dashboard)的日常运维与业务操作中,一个让一线业务人员最抓狂的场景莫过于:耗费半小时填写的复杂表单、多层级阶梯定价配置,在点击提交的一刹那,页面突然弹窗提示“登录已过期”,紧接着被粗暴地踢回登录页,此前输入的数据瞬间化为乌有。
造成这种体验灾难的根源,通常是开发团队在设计安全鉴权方案时陷入了两难困境: - 方案 A(安全性妥协):将单一 JWT 访问凭据(Access Token)的有效期直接拉长到 7 天甚至 30 天。虽然业务操作不容易掉线,但一旦 Token 在传输链路或客户端被恶意窃取,服务端在无状态机制下难以主动吊销,整个系统的安全防线形同虚设; - 方案 B(体验妥协):为了满足等保安全要求,强制将 Access Token 限制在 15 分钟或 30 分钟内。用户只要稍作停顿或开个小会,会话就会被强行掐断。
本文将以现代开源全栈中后台体系(基于 Vue3 + Vite + Pinia + Naive UI + NestJS)为蓝本,深入拆解并落地一套工业级的“双 Token 无感刷新 + 单飞拦截队列 + Token 轮转熔断 + 细粒度 RBAC 权限引擎”。让系统在守住金融级安全底线的同时,为终端用户带来丝滑顺畅的“永不掉线”体验。
一、双 Token 架构核心流转模型
要破解“安全”与“体验”的矛盾,业界最经典的解决方案是职责分离的双 Token 机制:
1. Access Token(访问凭据,短期):- 有效期极短(建议 15~30 分钟,本地演练可设为几秒);- 携带用户的 UID、Role、Permissions 等核心声明载荷;- 每次 HTTP 业务请求通过 Authorization: Bearer <token> 头部传递,服务端仅通过本地非对称或对称私钥进行内存验签,无须每次都查询 Redis 或数据库,保证极致的高吞吐性能。
2. Refresh Token(刷新凭据,长期):- 有效期较长(例如 7 天至 14 天);- 仅包含用户会话标识与家族序列号(Family ID);- 仅用于在 Access Token 过期时,向独立的授权服务端发起置换;- 服务端在 Redis 中维护 Refresh Token 的有效性白名单。一旦发现异常(如密码重置、主动登出、异地登录被挤出),只需在 Redis 中删掉该白名单键,即可立即掐断其续期能力。
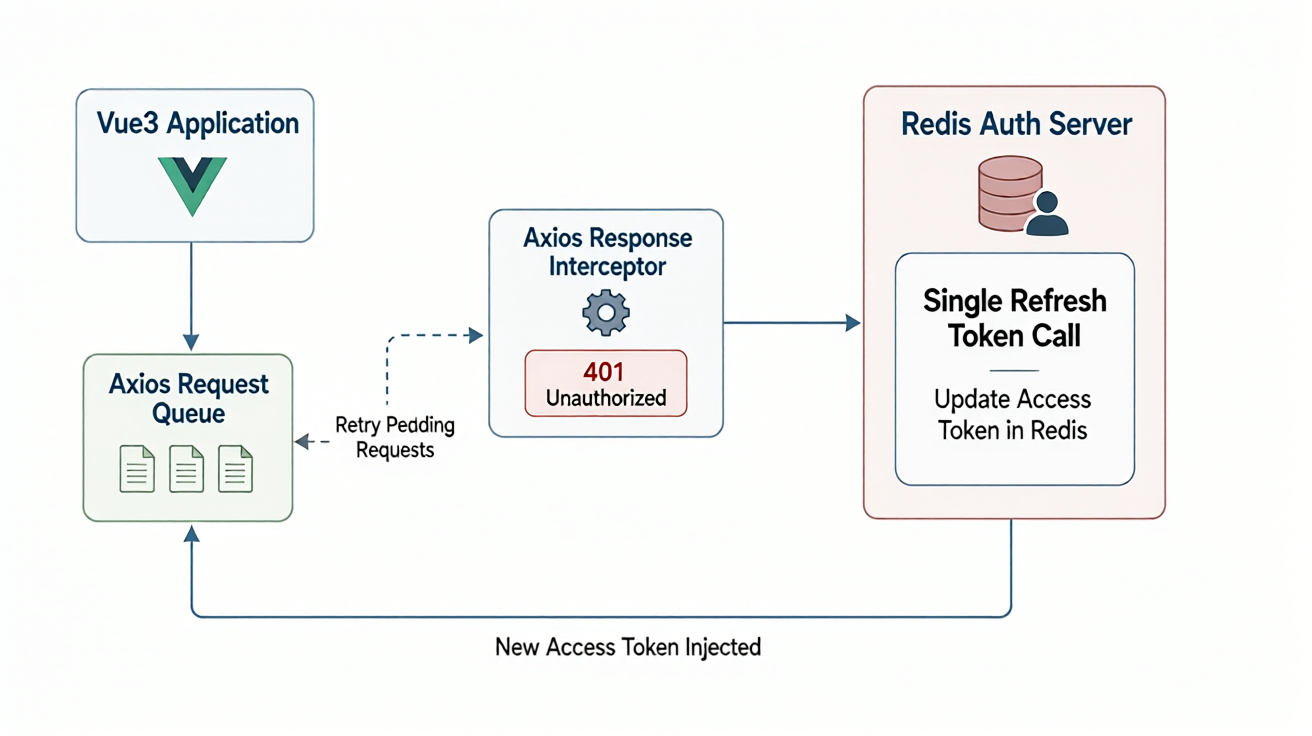
二、并发请求下的前端攻坚:Axios“单飞刷新”与请求挂起队列
如果仅实现最简单的 401 拦截并跳转,页面往往在并发加载时崩溃。设想一个页面刚打开,同时触发了用户信息、菜单列表、仪表盘看板等 5 个接口;当 Access Token 恰好过期时,这 5 个请求会几乎在同一毫秒内收到 401 报错。
如果每个 401 都盲目去调用一次 /auth/refresh 接口,不仅会导致服务端承受无谓的刷新并发,更会因后文提到的“Token 轮转防盗机制”导致后到的刷新请求被误判为“恶意重放”,从而直接封禁整个用户账号!
解决方案是:状态锁(isRefreshing)+ 挂起订阅队列(requestsQueue)。
2.1 工业级 Axios 响应拦截器实现
import axios, { AxiosError, AxiosRequestConfig } from 'axios';
import { useAuthStore } from '@/store/auth';

const apiClient = axios.create({
  baseURL: import.meta.env.VITE_API_BASE_URL,
  timeout: 10000,
});

// 是否正在进行 Token 置换
let isRefreshing = false;
// 存储因 401 被挂起的待重放请求队列
let retryQueue: Array<(token: string) => void> = [];

// 请求拦截器:自动注入最新 Access Token
apiClient.interceptors.request.use((config) => {
  const authStore = useAuthStore();
  if (authStore.accessToken && config.headers) {
    config.headers.Authorization = `Bearer ${authStore.accessToken}`;
  }
  return config;
});

// 响应拦截器:401 捕获、单飞刷新与队列重放
apiClient.interceptors.response.use(
  (response) => response,
  async (error: AxiosError) => {
    const originalRequest = error.config as AxiosRequestConfig & { _retry?: boolean };
    const authStore = useAuthStore();

    // 捕获 401 且非重试请求且存在 Refresh Token
    if (error.response?.status === 401 && !originalRequest._retry && authStore.refreshToken) {
      if (isRefreshing) {
        // 【关键设计】如果有其他请求已经在刷新中,将当前请求包装为 Promise 放入挂起队列
        return new Promise((resolve) => {
          retryQueue.push((newAccessToken: string) => {
            if (originalRequest.headers) {
              originalRequest.headers.Authorization = `Bearer ${newAccessToken}`;
            }
            resolve(apiClient(originalRequest));
          });
        });
      }

      // 标记当前请求为重试请求,加锁
      originalRequest._retry = true;
      isRefreshing = true;

      try {
        // 单飞:仅由第一个失败的请求发起 Token 置换
        const { data } = await axios.post(`${apiClient.defaults.baseURL}/api/auth/refresh`, {
          refreshToken: authStore.refreshToken,
        });

        const newAccessToken = data.data.accessToken;
        const newRefreshToken = data.data.refreshToken;

        // 更新客户端状态
        authStore.setTokens(newAccessToken, newRefreshToken);

        // 唤醒并依次执行队列中挂起的所有并发请求
        retryQueue.forEach((callback) => callback(newAccessToken));
        retryQueue = [];

        // 重新执行当前触发刷新的原请求
        if (originalRequest.headers) {
          originalRequest.headers.Authorization = `Bearer ${newAccessToken}`;
        }
        return apiClient(originalRequest);
      } catch (refreshErr) {
        // Refresh Token 也已失效或被盗熔断:清空队列,强制跳转登录页
        retryQueue = [];
        authStore.clearSessionAndRedirectLogin();
        return Promise.reject(refreshErr);
      } finally {
        isRefreshing = false;
      }
    }

    return Promise.reject(error);
  }
);

export default apiClient;
三、后端安全护盾:NestJS 守卫与 Refresh Token 轮转防盗机制
在服务端,仅仅把 Refresh Token 当作长期 Key 同样存在隐患:如果攻击者在某个时刻成功窃取了 Refresh Token,只要合法用户不主动登出,攻击者就可以无限期地用它刷新并维持登录。
为了彻底阻断这种攻击,现代身份认证体系必须引入 Token 轮转机制(Refresh Token Rotation, RTR):
1. 客户端每次调用 /api/auth/refresh 成功后,服务端必须废除旧的 Refresh Token,并同时下发一对全新的 Access Token 和 Refresh Token;
2. 如果服务端在校验时,发现客户端提交上来的 Refresh Token 并不等于 Redis 中当前记录的最新 Token,说明发生了“失效 Token 的二次重放”!
3. 这意味着:该旧 Token 很可能已被网络窃听者截获并尝试使用。系统必须立即触发安全熔断——立即将该用户 Redis 中的全部登录凭据彻底清空,迫使合法用户和潜在攻击者同时下线并重新走多因素认证。
3.1 NestJS 认证控制器与 Redis 白名单校验
import { Controller, Post, Body, UnauthorizedException, ForbiddenException } from '@nestjs/common';
import { AuthService } from './auth.service';
import { RedisService } from '@/common/redis.service';

@Controller('api/auth')
export class AuthController {
  constructor(
    private readonly authService: AuthService,
    private readonly redisService: RedisService,
  ) {}

  @Post('refresh')
  async refreshTokens(@Body('refreshToken') refreshToken: string) {
    if (!refreshToken) {
      throw new UnauthorizedException('缺少 Refresh Token');
    }

    // 1. 基础 JWT 解码与签名校验
    const payload = this.authService.verifyRefreshToken(refreshToken);
    const userId = payload.sub;

    // 2. 从 Redis 读取当前活跃的 Refresh Token 白名单
    const redisKey = `auth:refresh:${userId}`;
    const storedToken = await this.redisService.get(redisKey);

    // 3. 【被盗重放检测】白名单不存在或 Token 不匹配
    if (!storedToken || storedToken !== refreshToken) {
      // 触发安全警报,吊销该用户所有活跃会话
      await this.redisService.del(redisKey);
      throw new ForbiddenException('检测到异常的凭据重放,为保障资产安全,会话已被全量撤销!');
    }

    // 4. 签发全新的一对 Access Token 与 Refresh Token
    const user = await this.authService.findUserById(userId);
    const newAccessToken = this.authService.signAccessToken(user);
    const newRefreshToken = this.authService.signRefreshToken(user);

    // 5. 更新 Redis 白名单,重设 TTL(实现滑动过期窗口)
    await this.redisService.set(redisKey, newRefreshToken, 7 * 24 * 3600);

    return {
      code: 0,
      data: {
        accessToken: newAccessToken,
        refreshToken: newRefreshToken,
        expiresIn: 900,
      },
    };
  }
}
四、细粒度 RBAC 权限与动态路由:从角色矩阵到组件级控制
一个完善的企业级管理后台,除了登录态无感保持,更核心的是基于角色(RBAC)与细粒度权限码的访问控制。
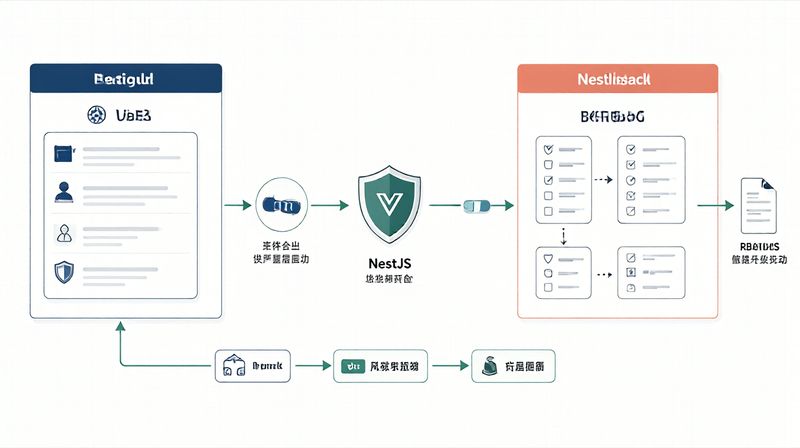
在 Vue3 + Naive UI 的典型工程设计中,我们推行三层防护矩阵:
1. 第一层:动态扁平化路由注入(页面级隔离):- 用户登录后,服务端返回该角色所拥有的全部权限标识(如 ["system:user:read", "system:role:write"]);- 前端通过路由守卫拦截 beforeEach,根据权限过滤出该用户可见的异步路由配置,通过 router.addRoute() 动态挂载到路由树;- 彻底避免普通员工在浏览器地址栏手动敲入 /system/finance 等敏感 URL 直接渲染未授权页面。
2. 第二层:Naive UI 菜单与按钮指令(视图级精简):- 封装自定义指令 v-permission="['system:user:write']";- 若当前用户不具备对应权限码,直接在 DOM 树中移除“删除用户”、“修改配置”等敏感高危按钮;
3. 第三层:后端 Guard 守卫最终决断(接口级防篡改):- 前端的一切 UI 控制本质上只是用户体验层面的优化;- 核心安全必须由后端 @UseGuards(RolesGuard) 及 @RequirePermissions('system:user:write') 进行底层拦截,阻断一切 Postman 或抓包绕过。
// Vue3 按钮权限自定义指令实现
import { Directive, DirectiveBinding } from 'vue';
import { useAuthStore } from '@/store/auth';

export const permissionDirective: Directive = {
  mounted(el: HTMLElement, binding: DirectiveBinding<string | string[]>) {
    const authStore = useAuthStore();
    const value = binding.value;

    if (!value) return;

    const requiredPermissions = Array.isArray(value) ? value : [value];
    const hasPermission = authStore.permissions.some((perm) =>
      requiredPermissions.includes(perm)
    );

    if (!hasPermission) {
      // 移除未授权的 DOM 节点
      el[xss_clean]?.removeChild(el);
    }
  },
};
五、配套开源实训:Skillup Hands-on Lab 41
纸上得来终觉浅。为了让开发者能够零成本验证这一套高并发无感刷新与 Token 轮转体系,我们已将完整的自包含可执行套件整理归档至官方练习库:
- 开源练习归档:
labs/vue3-naive-dual-token-rbac/(Lab 41) - 一键运行脚本:
./run_lab.sh - 在线免安装终端:不想折腾本地环境?可直接在浏览器打开 👉 Skillup 云端实操终端 秒开 Linux 沙盒。
该 Lab 内置了轻量级守护服务端与并发测试客户端,开箱即用验证以下关键指标:
1. 登录与双 Token 初始签发;
2. 在 2 秒超短期内正常调用业务 API;
3. 自然过期后,5 个并发请求命中 401,Axios 队列挂起并仅触发 1 次置换,随后 5 个请求全部自愈重放成功 (HTTP 200);
4. 验证旧 Refresh Token 重放攻击时,服务端自动触发全量会话注销熔断。
六、总结
打造一款成熟的企业级中后台系统,不仅需要清爽优雅的 UI 布局,更要在高并发、网络抖动与鉴权过期的边界场景下做到极致的“健壮与无感”。
通过在 Vue3 侧采用“Axios 单飞刷新队列”,在 NestJS 侧推行“Refresh Token 轮转与 Redis 白名单熔断”,并结合“细粒度 RBAC 动态路由矩阵”,我们成功构建了一条既满足严苛安全合规标准,又兼顾生产研发丝滑体验的现代化中后台架构通路。
💻 配套实训环境与动手练习
本文涉及的相关技术指令、开发环境与工具链已内置在边学边练在线实验室中,无需繁琐安装配置,随时在浏览器中实践体验: