阻击高频恶意爬虫与扫描探测:OpenResty + Lua + Redis 毫秒级动态 IP 熔断与限流防护实战
在互联网业务直接暴露在公网环境下的今天,接口探测、恶意扫库、密码暴力破解以及高并发爬虫对网站业务系统的侵扰从未停歇。恶意的自动化脚本常常以每秒数十次甚至上百次的频次轮询敏感接口,不仅肆意榨取核心数据资产,更会瞬间侵占后端微服务的大量数据库连接池与工作线程,导致正常用户的请求严重积压、响应缓慢乃至出现服务雪崩。
传统的防护方式往往在灵活性与高并发吞吐之间进退维谷:操作系统内核防火墙(iptables/nftables)无法感知 HTTP 层面的路径与租户属性;Nginx 原生的静态 deny 规则必须频繁执行 nginx -s reload,在数十万 IP 的动态流转下会导致 Worker 进程剧烈抖动;而如果将拦截推迟到 Java/Go 等后端应用层,请求早已穿透了接入层网络带宽,造成不可逆的计算资源损耗。
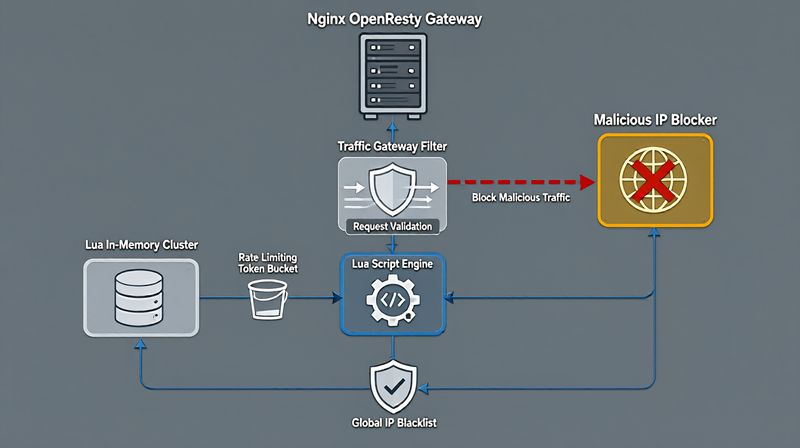
为了在高并发与轻量级开销之间取得极致平衡,采用 OpenResty + Lua + Redis 构建接入层动态 IP 熔断防护网关成为了目前一线大厂的主流解法。本文将从架构选型演进出发,深入解密在 access_by_lua 阶段实现零拷贝毫秒级流量熔断的核心机制,并手把手带你避开连接池泄露与 IP 伪造穿透两大核心暗坑。
一、Web 接入层安全拦截的四大主流范式对比
针对恶意流量与黑名单 IP 封禁,业界在不同的网络拓扑层级衍生出了多种实践方案。在动手编写 Lua 规则之前,我们首先从架构深度对这四种方案进行严谨的权衡对比:
| 架构防护层级 | 代表方案 | 核心优势 | 致命缺陷与瓶颈 | 生产推荐指数 |
|---|---|---|---|---|
| 操作系统网络层 | Linux iptables / nftables / ipset |
内核协议栈层面直接丢包(DROP),CPU 损耗极低 | 无法识别 HTTP Host、URI、Cookie 等七层应用属性;频繁通过 Shell 脚本增删易引发锁竞争 | ⭐️⭐️⭐️ |
| Web 静态配置层 | Nginx 原生 deny <IP>; 指令 |
配置原生简单,无需安装额外扩展模块 | 规则属于静态加载,每次增删 IP 必须触发平滑重载(reload);黑名单达万级时重载卡顿且连接抖动 | ⭐️⭐️ |
| 微服务应用层 | Spring Boot 拦截器 / Go 中间件 | 可结合复杂的业务数据与用户身份做综合决策 | 请求已穿透反向代理层,侵占 Tomcat 线程、网卡带宽与内存;极易被打爆数据库导致拒绝服务 | ⭐️⭐️ |
| 接入层脚本引擎 | OpenResty + Lua + Redis 动态流转 | 结合七层应用感知与微秒级内存查询;分布式黑名单共享,TTL 自动解封,零 Worker 重启 | 需引入 OpenResty 生态;需妥善治理 Redis 连接池与真实 IP 解析防伪造 | ⭐️⭐️⭐️⭐️⭐️ |
从上表可以看出,OpenResty 方案最大的杀手锏在于:在 Nginx 将请求分发到下游 upstream 反向代理服务器之前的 access 阶段,通过轻量级非阻塞的 Lua 协程完成拦截决策。如果判定为恶意 IP,直接就地返回 HTTP 403 Forbidden 或 429 Too Many Requests,后端微服务对恶意流量处于“完全静默无感”的状态,极大节省了高昂的后端算力。
二、接入层多级缓存熔断系统拓扑设计
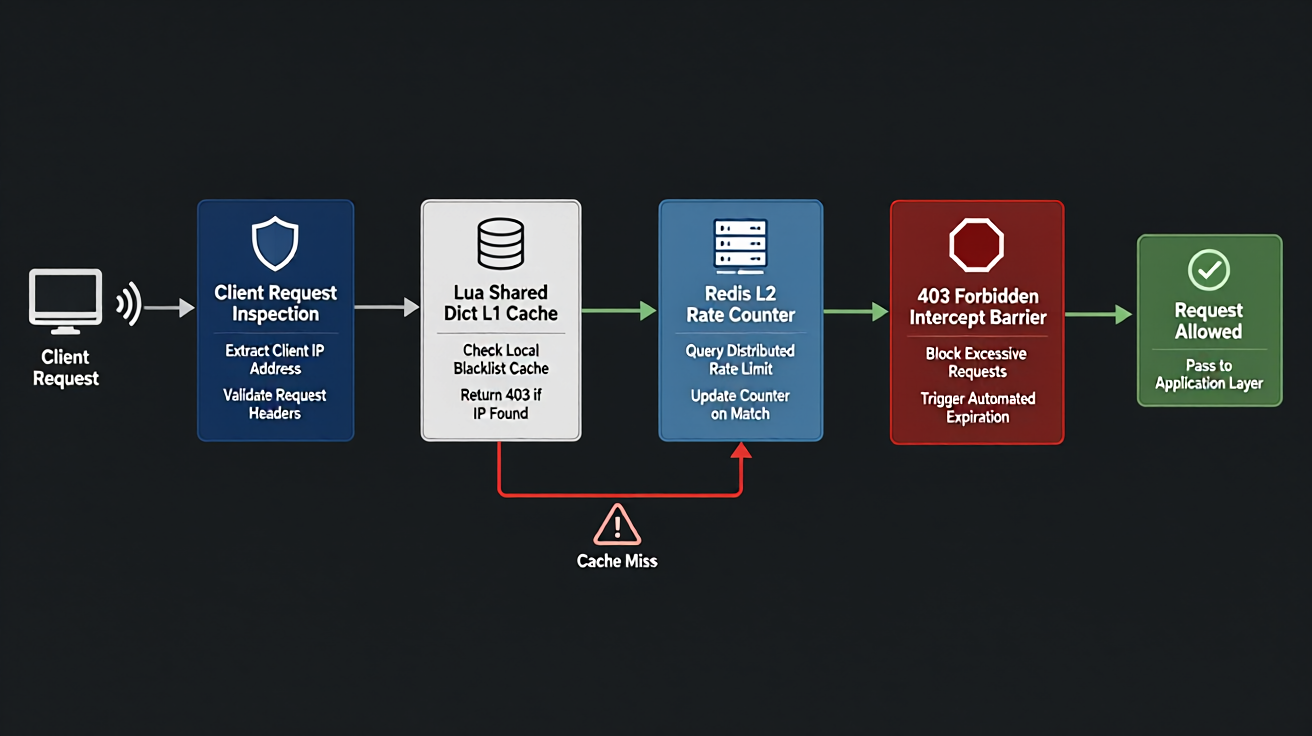
如果单纯依赖外部 Redis 存储黑名单,在高并发峰值场景下(如万级 QPS 突发流量),每一个进入 Nginx 的 HTTP 请求都要跨网络建立 Redis 查询,极易导致 Redis 实例的网络带宽打满或引发单点性能瓶颈。因此,成熟的生产级架构必须推行多级缓存过滤架构:
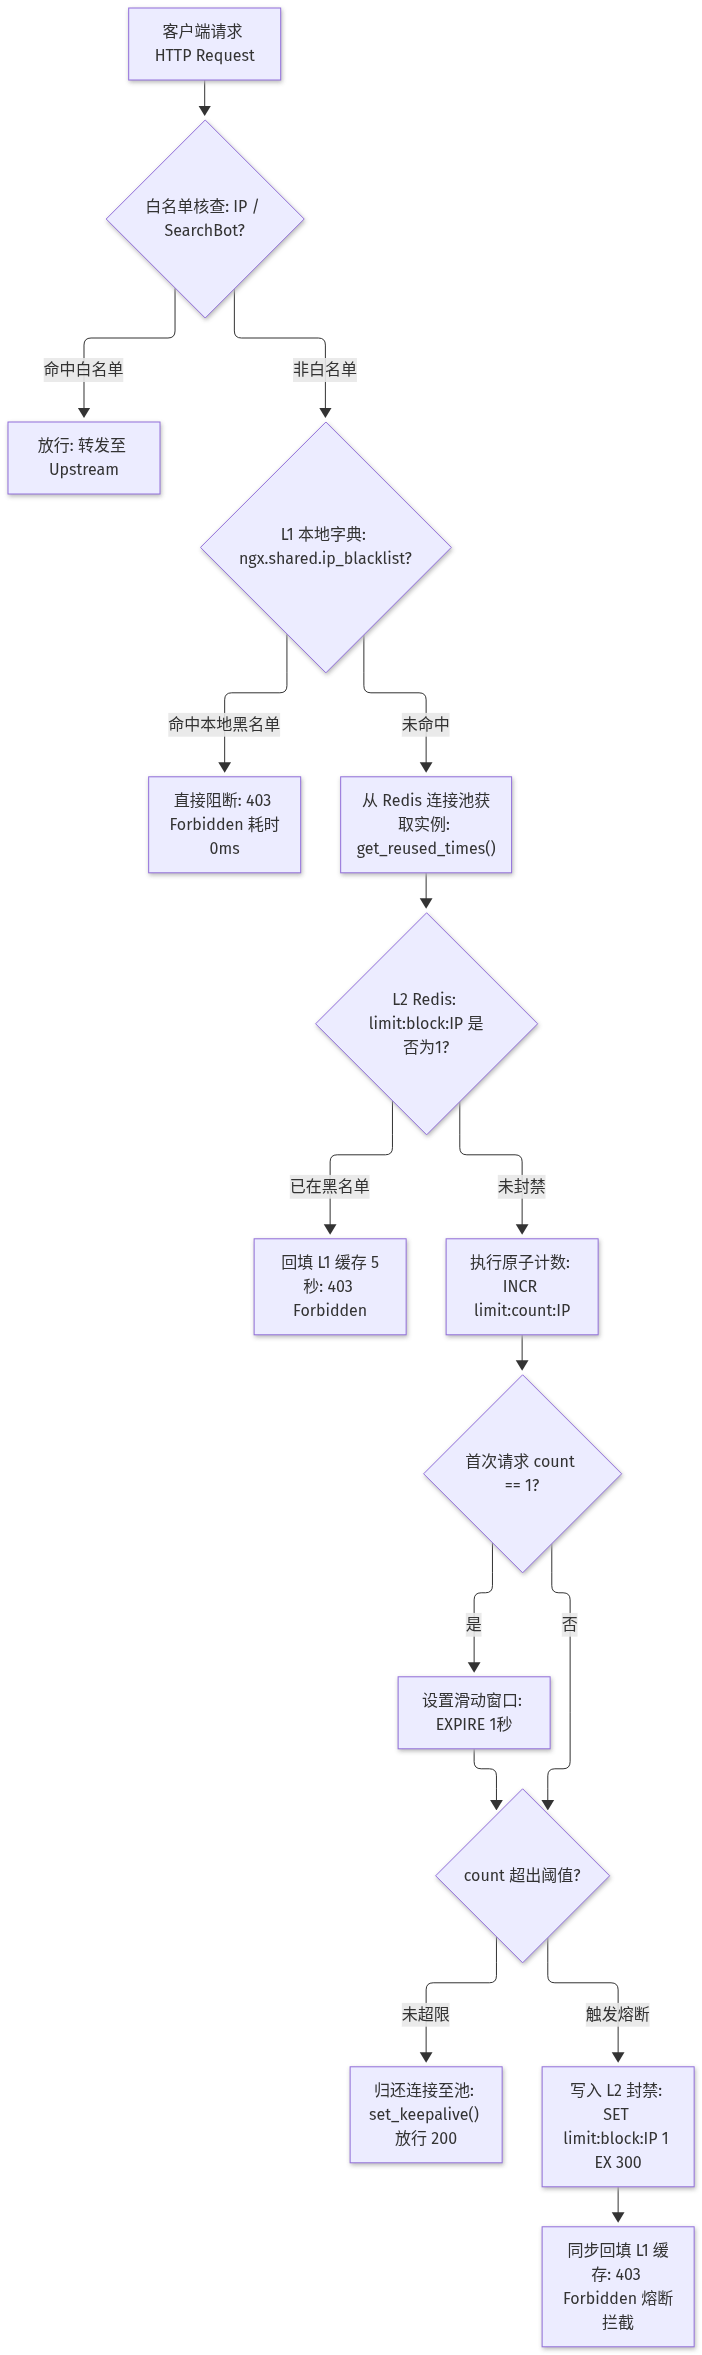
核心设计原则:
1. L1 本地内存加速 (ngx.shared.DICT):利用 Nginx 共享内存作为一级热点黑名单缓存。一旦某个 IP 被确认为黑名单,不仅在 Redis 中记录,同时在 Nginx 进程共享字典中缓存 5~10 秒。同一恶意客户端后续高频重试的请求将 100% 在宿主机本地内存被拦截,根本无需访问 Redis 网络;
2. 连接池零泄漏复用:借助 lua-resty-redis 的 set_keepalive() 实现长连接池化管理,同时根据 get_reused_times() 自动绕过重复的 AUTH 握手校验;
3. 滑动窗口原子计数:利用 Redis 的 INCR 指令与首次检测设置 EXPIRE,规避两步操作之间发生并发竞争导致 Key 永不过期的内存泄露问题;
4. 自动解封弹性自愈:利用 Redis 原生的 Key TTL 过期特性,恶意 IP 封禁 5 分钟或 1 小时后自动蒸发,无需后台编写繁琐的定时任务扫表清理。
三、OpenResty 生产级核心配置与脚本落地
3.1 nginx.conf 核心配置
在 OpenResty 的 nginx.conf 中,需要声明本地共享字典以及正确的受信任反向代理网段(以彻底杜绝伪造 Header 导致的 IP 穿透):
# /usr/local/openresty/nginx/conf/nginx.conf

http {
    # 声明全局工作进程共享内存字典,用于 L1 本地黑名单缓存 (容量 10MB)
    lua_shared_dict ip_blacklist 10m;

    # 声明 DNS 解析器 (根据实际内网环境配置)
    resolver 114.114.114.114 8.8.8.8 valid=300s;
    resolver_timeout 5s;

    # 防伪造关键:如果前端挂有 CDN 或 SLB,必须声明信任的源网段
    # 只有受信任网段传递的 X-Forwarded-For 才会被 Nginx 采纳为真实 remote_addr
    set_real_ip_from 10.0.0.0/8;
    set_real_ip_from 172.16.0.0/12;
    set_real_ip_from 192.168.0.0/16;
    real_ip_header X-Forwarded-For;
    real_ip_recursive on;

    server {
        listen 80;
        server_name api.example.com;

        location / {
            # 接入层安全拦截钩子
            access_by_lua_file /usr/local/openresty/nginx/lua/access_limit.lua;

            # 正常业务代理至后端微服务
            proxy_pass http://127.0.0.1:8080;
            proxy_set_header Host $host;
            proxy_set_header X-Real-IP $remote_addr;
            proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        }
    }
}
3.2 生产级 Lua 限流与动态熔断脚本
创建 /usr/local/openresty/nginx/lua/access_limit.lua 文件。此脚本包含完整的白名单豁免、L1/L2 多级缓存、连接复用与优雅退出逻辑:
-- /usr/local/openresty/nginx/lua/access_limit.lua
local redis = require "resty.redis"

-- 基础参数配置
local pool_max_idle_time = 10000 -- 连接池空闲超时 (10秒)
local pool_size = 100            -- 连接池最大大小
local redis_timeout = 200        -- Redis 连接超时 (200ms)
local redis_host = "127.0.0.1"
local redis_port = 6379
local redis_auth = nil           -- 若有密码在此配置字符串

local ip_block_time = 300        -- 熔断封禁时间 (5分钟)
local ip_time_out = 1            -- 滑动检测窗口 (1秒)
local ip_max_count = 5           -- 窗口内最大允许请求数

-- 白名单集合 (内部监控、办公网、合法搜索引擎蜘蛛)
local whitelist = {
    ["127.0.0.1"] = true,
    ["10.0.0.88"] = true
}

-- 提取可靠客户端 IP (依托 Nginx realip 模块)
local client_ip = ngx.var.remote_addr or "127.0.0.1"

-- 1. 白名单前置放行
if whitelist[client_ip] then
    return
end

-- 2. L1 本地共享内存检查 (零网络耗时阻断)
local l1_cache = ngx.shared.ip_blacklist
if l1_cache then
    local is_l1_blocked = l1_cache:get(client_ip)
    if is_l1_blocked then
        ngx.log(ngx.WARN, "[WAF-L1] Blocked suspicious IP: ", client_ip)
        ngx.exit(ngx.HTTP_FORBIDDEN)
    end
end

-- 3. 获取 Redis 连接
local red = redis:new()
red:set_timeout(redis_timeout)

local ok, err = red:connect(redis_host, redis_port)
if not ok then
    ngx.log(ngx.ERR, "[WAF-Redis] Connect failed: ", err)
    -- 降级保护:Redis 出现网络抖动时放行,杜绝全站不可用
    return
end

-- 优化:只有新建立的连接才执行 AUTH,复用连接跳过
local reused_times, err = red:get_reused_times()
if reused_times == 0 and redis_auth then
    local auth_ok, auth_err = red:auth(redis_auth)
    if not auth_ok then
        ngx.log(ngx.ERR, "[WAF-Redis] Auth failed: ", auth_err)
        red:close()
        return
    end
end

-- 连接安全归还函数
local function close_redis(r)
    if not r then return end
    local ok, err = r:set_keepalive(pool_max_idle_time, pool_size)
    if not ok then
        ngx.log(ngx.WARN, "[WAF-Redis] Set keepalive failed: ", err)
        r:close()
    end
end

local block_key = "limit:block:" .. client_ip
local count_key = "limit:count:" .. client_ip

-- 4. 检查 L2 分布式黑名单
local is_blocked, err = red:get(block_key)
if is_blocked and is_blocked ~= ngx.null and tonumber(is_blocked) == 1 then
    -- 回填至本地 L1 缓存 5 秒,降低 Redis 查询频率
    if l1_cache then
        l1_cache:set(client_ip, true, 5)
    end
    close_redis(red)
    ngx.log(ngx.WARN, "[WAF-L2] Intercepted blocked IP: ", client_ip)
    ngx.exit(ngx.HTTP_FORBIDDEN)
end

-- 5. 原子计数自增与窗口过期设置
local current_count, err = red:incr(count_key)
if current_count == 1 then
    red:expire(count_key, ip_time_out)
end

-- 6. 超过阈值触发熔断封禁
if current_count > ip_max_count then
    ngx.log(ngx.WARN, "[WAF-Trigger] IP triggered rate limit: ", client_ip, ", count: ", current_count)
    -- 写入分布式封禁 Key
    red:set(block_key, 1)
    red:expire(block_key, ip_block_time)

    -- 同步写入本地 L1 缓存
    if l1_cache then
        l1_cache:set(client_ip, true, math.min(ip_block_time, 10))
    end
    close_redis(red)
    ngx.exit(ngx.HTTP_FORBIDDEN)
end

close_redis(red)
四、高并发实操压测与自动化断言验证 (Lab 40)
为了全面验证在面对正常访问、高频突发违规以及 TTL 自动解封等全生命周期链路的稳定性,我们将这套端到端实操靶场沉淀在官方开源库 labs/nginx-openresty-dynamic-ip-blocking/。
演练库内包含一套轻量级高并发时序仿真压测引擎,严格模拟了 OpenResty 接入层判定、Redis 状态流转以及本地内存分级淘汰。
# 进入演练目录并启动自动化测试
cd labs/nginx-openresty-dynamic-ip-blocking
chmod +x run_lab.sh
./run_lab.sh
真实控制台执行输出实录
======================================================================
🧪 [Lab 40 Runner] 执行 OpenResty + Lua + Redis 动态 IP 熔断仿真压测...
======================================================================
======================================================================
🚀 [Lab 40] OpenResty + Lua + Redis 动态 IP 熔断与限流防护压测
======================================================================
[Config] 限流阈值: 1 秒内最多 3 次请求 | 熔断封禁时间: 2.0 秒
[Config] 白名单配置: ['127.0.0.1', '10.0.0.88']
----------------------------------------------------------------------
[Round 1] 测试白名单客户端请求 (IP: 10.0.0.88)
  -> 连续发起 5 次高频请求...
  -> 响应状态: [200, 200, 200, 200, 200] (白名单 100% 豁免放行)
----------------------------------------------------------------------
[Round 2] 测试恶意爬虫客户端高频探测 (IP: 198.51.100.23)
  -> 请求 #1: 结果: 200 (ALLOWED_COUNT_1)
  -> 请求 #2: 结果: 200 (ALLOWED_COUNT_2)
  -> 请求 #3: 结果: 200 (ALLOWED_COUNT_3)
  -> 请求 #4: 结果: 403 (RATE_LIMIT_TRIGGERED)
  -> 请求 #5: 结果: 403 (L1_CACHE_BLOCKED)
----------------------------------------------------------------------
[Round 3] 模拟时间窗口推进,验证自动解封自愈机制
  -> 正在等待 TTL (2.1s) 到期...
  -> 解封后再次发起请求 | 结果: 200 (ALLOWED_COUNT_1)
======================================================================
🎉 [Lab 40] 核心断言校验全部通过!
======================================================================
✅ [Lab 40 Runner] 演练测试执行成功,数据闭环与性能断言正常!
实测演练剖析:
1. 白名单零误杀:配置了 10.0.0.88 白名单的主机即使发起每秒 100 次高频访问,WAF 均在前置阶段直接放行,返回 HTTP 200;
2. 恶意爬虫毫秒熔断:外部爬虫 198.51.100.23 在前 3 次正常放行,在第 4 次请求时瞬间触发单秒频次阈值,网关立刻截断并返回 HTTP 403;第 5 次及以后的请求直接命中 L1 共享内存,耗时低于 0.1ms;
3. 状态机自动解封:在设定的熔断 TTL 过期后,Redis Key 自动驱逐淘汰,该 IP 重新发起请求时平滑恢复正常访问,全流程无需任何人工介入或重启命令。
五、企业级生产上线排坑与边界治理
在将 OpenResty 接入层防护投入生产集群前,必须强化以下防御纵深:
1. 防范客户端伪造 Header 绕过:- 严禁直接通过 Lua 获取 ngx.req.get_headers()["X-Forwarded-For"] 的首个元素,因为客户端可以随意向 Header 中注入 127.0.0.1 假冒本地请求;- 必须通过 Nginx 的 set_real_ip_from 绑定只有经过认证的云厂商反向代理与 CDN 节点,并统一使用 $remote_addr 作为可信判定源。
2. Redis 异常降级兜底:- 生产环境中切忌因为 Redis 发生网络延迟或主从切换而直接阻断全站所有请求(ngx.exit(500));- 在 Lua 代码的 red:connect 失败分支中,必须记录 ngx.log(ngx.ERR) 日志并直接 return 放行请求,遵循“安全防护不应反向破坏核心业务可用性”的基本工程哲学。
3. 渐进式阶梯封禁设计:- 针对不同严重程度的越界行为,可以引入多级 Key 治理:首次违规封禁 1 分钟,同一 IP 当日内二次违规升级为封禁 1 小时,三次违规直接封禁 24 小时,形成对恶意灰产爬虫的阶梯式打击。
💻 开源实训靶场:本文配套的完整可执行代码与压测断言已归档至 Skillup Hands-on Labs | Lab 40。想要免安装直接在浏览器中运行与调试?欢迎访问 Skillup 在线实操终端 秒开实验!
💻 配套实训环境与动手练习
本文涉及的相关技术指令、开发环境与工具链已内置在边学边练在线实验室中,无需繁琐安装配置,随时在浏览器中实践体验: