

告别 TUN 驱动与管理员提权!纯 Go 用户态嵌入 Tailscale 实现透明内网代理
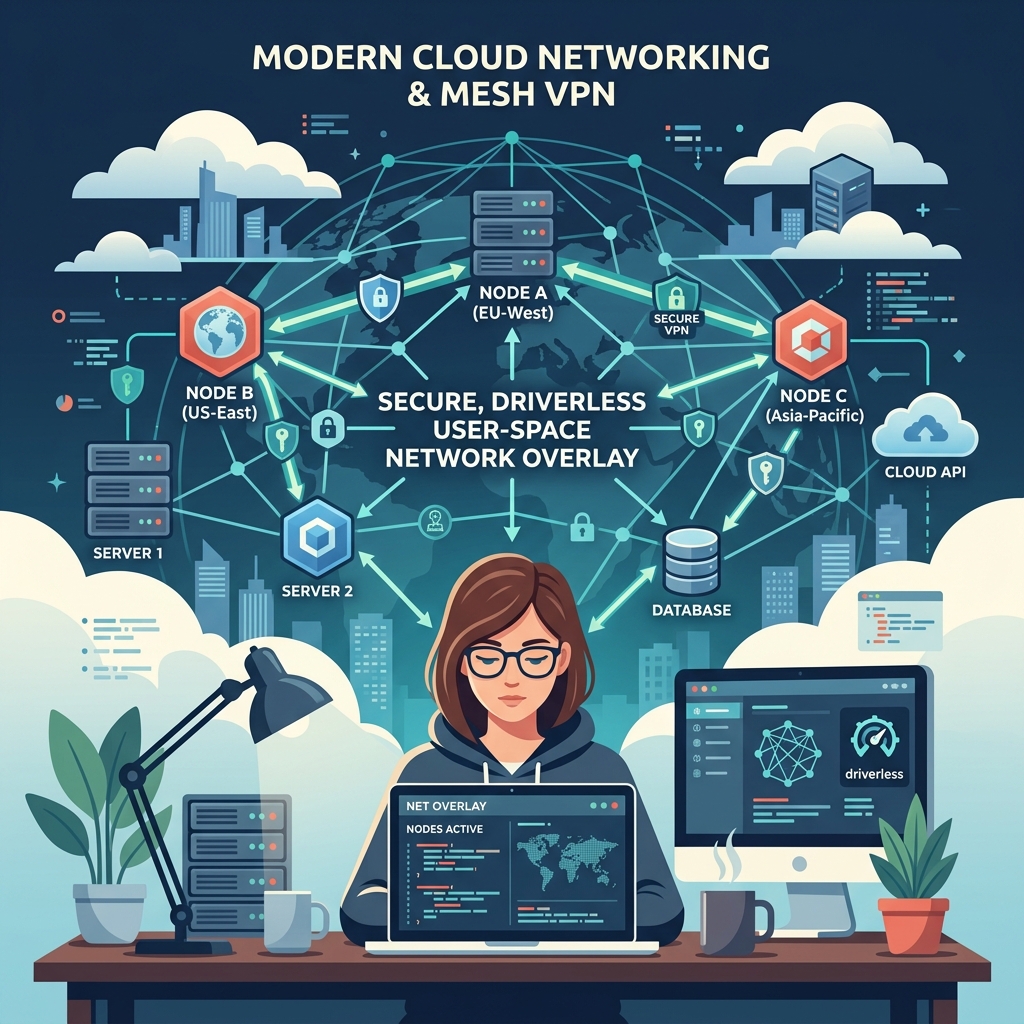
在企业内网穿透、跨地域节点互联或远程运维开发场景中,我们经常需要打通本地与远程异地服务器之间的网络通道。然而传统的解决方案往往伴随着诸多令人痛苦的痛点:
• 依赖内核级驱动:无论是官方的 Tailscale、WireGuard 还是 ZeroTier,都需要在操作系统层面安装 TUN / WinTun 虚拟网卡驱动。
• 强制管理员/Root 权限:缺乏提权权限的研发机器或受到受限管控的终端,根本无法安装和启动服务。
• 污染系统路由表:全局网卡挂载容易与本地 Docker 容器网段或局域网 IP 发生冲突。
• 杀软/EDR 频繁拦截:通过命令行执行提权动作或注册系统服务时,极易触发企业级安全软件的告警和拦截。
为了彻底解决上述痛点,本文将探索一种免安装、免驱动、免 ROOT/管理员提权、内嵌 Web 可视化管理面板的纯用户态组网代理方案——Portable Tailscale Proxy。
一、 核心方案:用户态网络协议栈 (tsnet)
项目的核心技术选型在于摒弃了传统内核级 TUN 驱动模型,转而采用了 Tailscale 官方提供的 Go 语言嵌入式网络库 tsnet。
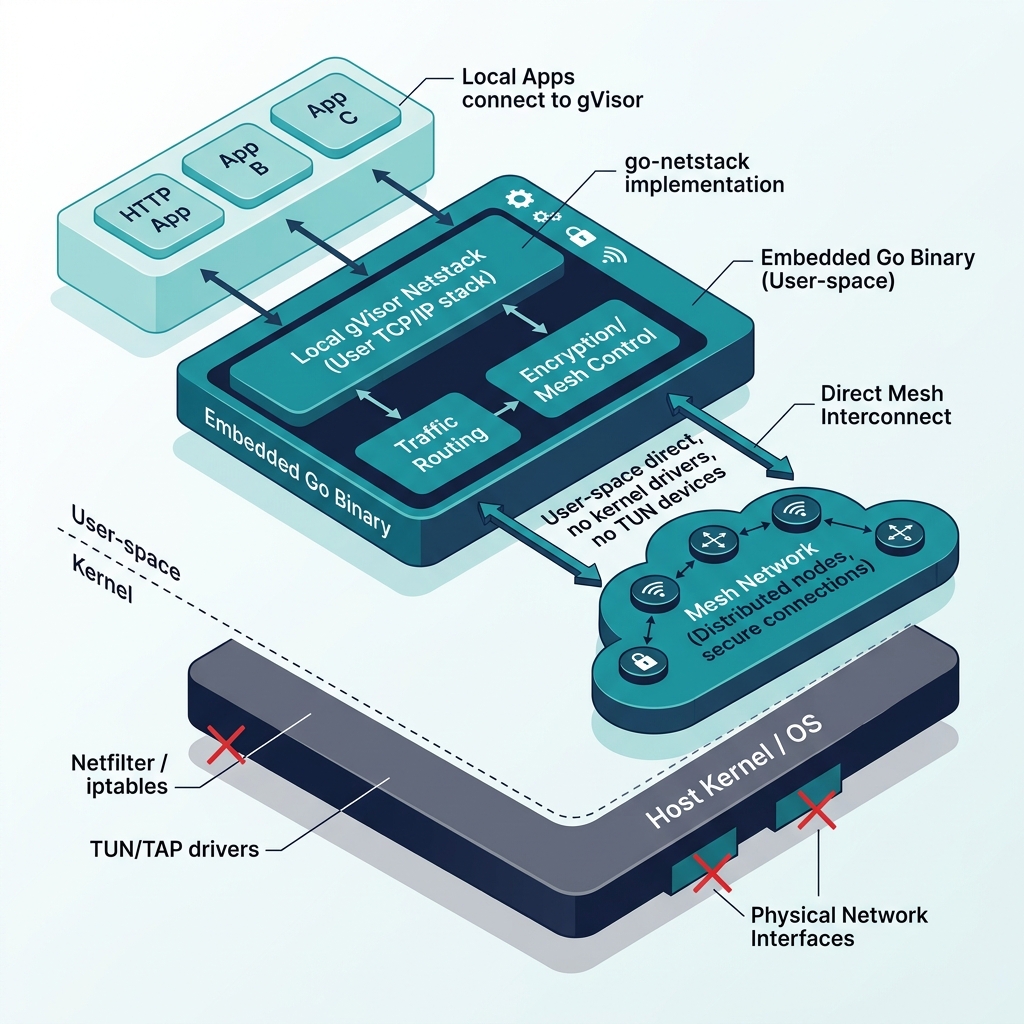
1. 用户态 TCP/IP 协议栈 (gVisor/netstack)
tsnet 内部集成了 Google 开源的 gVisor netstack 用户态网络协议栈。当 Go 应用程序运行时:
• 它会在应用进程内存中初始化一个完全隔离的用户态网络栈。
• 所有 TCP/UDP 数据包的封包、拆包、Handshake 和加密传输均在应用程序内部完成。
• 不需要调用系统内核创建虚拟网卡,因此完全不需要管理员权限,也不修改宿主机的任何路由表。
2. 双向网络打通模型
整个代理系统支持完整的双向透明拓扑:
• 【上行 (Outbound) - 本地服务暴露】:将运行在本机的服务端口(例如 127.0.0.1:5002)反向发布到 Tailnet 虚拟网络中,供异地节点像访问本地端口一样安全访问。
• 【下行 (Inbound) - 远程服务带入】:将 Tailnet 网络中远端节点的服务(如 100.95.252.45:8882)映射带入到本地物理网卡或指定 IP(如 172.16.2.45:8882),实现“零代理配置”透明直连。
二、 关键技术攻克:智能网卡感知与零报错兼容
在探索动态网卡绑定与透明直通时,我们面临了一个非常现实的难题:如果在系统上绑定虚拟环回 IP 别名失败(比如 Windows 下非管理员执行 netsh 被系统拒绝),系统该如何优雅应对?
项目设计了 isLocalIP 智能网卡接口感知机制:
// 检查指定的 IP 是否已经存在于本机的任何物理网卡或已有虚拟网卡上
func isLocalIP(ipStr string) bool {
    if ipStr == "" || ipStr == "127.0.0.1" || ipStr == "0.0.0.0" {
        return true
    }
    targetIP := net.ParseIP(ipStr)
    if targetIP == nil {
        return false
    }
    addrs, err := net.InterfaceAddrs()
    if err != nil {
        return false
    }
    for _, addr := range addrs {
        if ipnet, ok := addr.(*net.IPNet); ok {
            if ipnet.IP.Equal(targetIP) {
                return true
            }
        }
    }
    return false
}
智能决策流:
1. 网卡匹配判定:在建立绑定前,优先调用 net.InterfaceAddrs() 扫描系统物理网卡及已有的别名网卡。
2. 已存在 IP 零报错静默直通:若目标 IP 属于物理网卡 IP(例如 192.168.45.35)或之前已绑定的 IP,程序直接建立监听,彻底绕过 netsh 命令的调用。
3. 全新 IP 动态挂载与降级:若 IP 为全新虚拟 IP,程序会尝试 netsh 挂载;若提权失败或被拦截,程序会自动优雅降级为 0.0.0.0:port 监听,同时在前端输出包含 netsh add 与同行折叠 netsh delete 的辅助操作命令。
三、 深色拟态 SPA 面板与全网集群自动感知
除了强大的后端引擎,项目还内置了一套极其优雅的现代化深色玻璃拟态 Web Dashboard(运行在默认 :8090 端口)。
1. 精简单行排版与防冲突设计
映射规则采用高度精简的单行流式排版:
• 上行规则:本地 127.0.0.1:5002 → Tailnet :5002 (http://100.89.4.25:5002)
• 下行规则:本地 172.16.2.45:8882 → Tailnet 100.100.127.48:8882
2. 全网集群共享服务广播
节点启动后会自动向 Tailnet 内部集群广播服务宣告。前端控制面板能全自动实时感知的其他节点共享的服务,并智能渲染两个独立按钮:
• 🚀 Tailscale IP 打开:通过 Tailnet 虚拟 IP 访问服务。
• ✨ 零代理直通此原始 IP:一键将远端原始 IP 规则自动引入本地物理网卡绑定,彻底打通零代理透明体验。
四、 后端核心实现代码剖析
以下是用户态 Listener 初始化与数据双向透传的核心逻辑切片:
// 建立 Tailnet 内部网络监听并建立转发
func addOutboundRule(tsServer *tsnet.Server, rule string, saveConfig ...bool) int {
    parts := strings.Split(rule, "=")
    remotePort := strings.TrimSpace(parts[0])
    localAddr := strings.TrimSpace(parts[1])

    // 智能缺省补全:仅输入端口 5002 时自动补全为 127.0.0.1:5002
    if !strings.Contains(localAddr, ":") {
        localAddr = "127.0.0.1:" + localAddr
    }

    ln, err := tsServer.Listen("tcp", ":"+remotePort)
    if err != nil {
        fmt.Printf("[FAIL] 无法在 Tailnet 上监听端口 :%s: %v\n", remotePort, err)
        return 0
    }

    info := fmt.Sprintf("本地 %s → Tailnet :%s (http://%s:%s)", localAddr, remotePort, ip4Str, remotePort)
    // 启动后台 Loop 执行双向 Copy
    go localToTailnetLoop(ln, tsServer, localAddr)
    return id
}
在运维构建方面,利用 Go 的交叉编译与 UPX 极致压缩算法,产物二进制体积可由原来约 22 MB 剧降至 7.7 MB:
# Windows 64位无符号压缩构建
$env:GOOS="windows"; $env:GOARCH="amd64"
go build -ldflags="-s -w" -o portable-tailscale-proxy.exe main.go
.\upx.exe --best portable-tailscale-proxy.exe
在自动化编译流水线中,若遇到旧进程占用 8090 端口或文件被锁定时,已集成自动化强切工具 killport 8090 瞬间解锁环境。
五、 方案对比与总结
| 特性维度 | 原生 Tailscale / WireGuard | 传统 frp / nps | Portable Tailscale Proxy |
|---|---|---|---|
| 网卡驱动 | 依赖 TUN / WinTun 驱动 | 不需要驱动 | 零驱动 (用户态 netstack) |
| 权限要求 | 必须系统管理员/Root | 普通权限即可 | 纯普通用户权限 |
| 路由干扰 | 修改系统全局路由表 | 不修改路由表 | 零路由污染,完全隔离 |
| 可视化面板 | 系统原生托盘菜单 | 静态配置文件 | 深色 SPA 拟态 Web + REPL |
| 双向直通 | 全局 IP 互通 | 仅支持端口映射 | 支持端口映射 + 原始 IP 透明直通 |
通过将嵌入式 Tailscale 网络栈与 Web 可视化微服务紧密结合,Portable Tailscale Proxy 成功打破了传统内网穿透的权限束缚,为开发者、运维工程师及企业受限环境搭建了一条高效、安全且绿色的“即用即走”透明专线网络!
💻 配套实训环境与动手练习
本文涉及的相关技术指令、开发环境与工具链已内置在边学边练在线实验室中,无需繁琐安装配置,随时在浏览器中实践体验:





