不只是命令行补全:GitHub Copilot SDK 如何把 CLI 智能体引擎嵌入企业工作流?
在很多开发者的刻板认知中,GitHub Copilot 依然被等同于 IDE 里的“灰色幽灵代码提示”或者终端里偶尔唤起的单次命令翻译器。然而,随着智能体(AI Agent)范式在软件工程领域的全方位渗透,单纯的“代码自动补全”已经无法满足研发团队对于自动化流水线、跨系统排障以及上下文深度感知的高阶诉求。
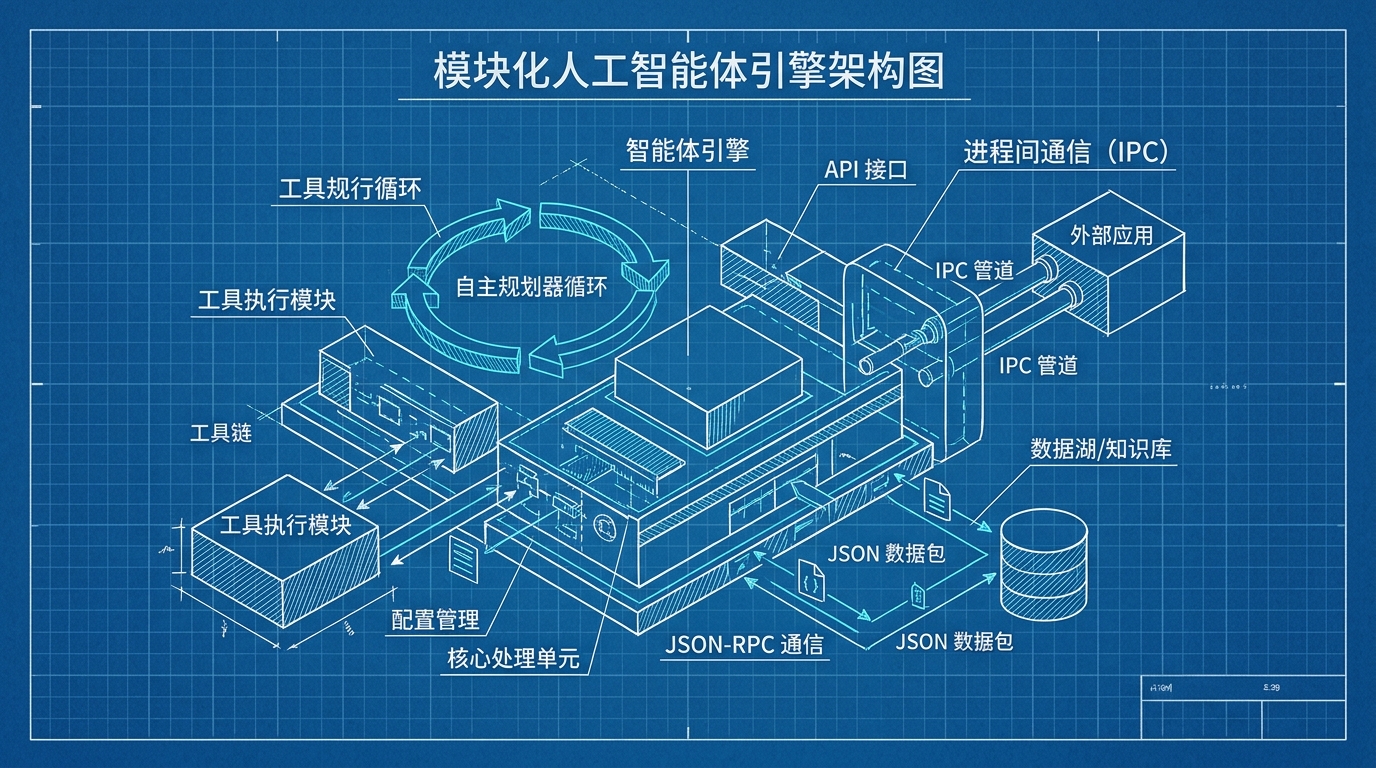
日前,GitHub 官方正式释出 GitHub Copilot SDK 技术预览版。这一举措标志着一个关键的范式跃迁:Copilot 不再仅仅是一个供人类交互的端侧工具,而是演进为一个可被任何外部宿主程序编程驱动的通用自主智能体引擎(Autonomous Agent Engine)。借助该 SDK,架构师与工程师能够将驱动 Copilot CLI 的核心底座直接嵌入到企业内部门户、CI/CD 质检管道、智能运维机器人甚至桌面端专业 GUI 中。
传统 AI 工具集成的三大工程痛点
在 Copilot SDK 出现之前,企业如果希望在内部自建一套具备工具调用能力的研发智能体,通常需要组装诸如 LangChain、LlamaIndex 等应用层框架,或者直接调用大模型原始 Chat Completions 接口。然而在真实生产落地过程中,工程团队往往会撞上三堵难以逾越的高墙:
+--------------------------------------------------------------------------+
|                        自建研发智能体的典型工程困境                       |
+--------------------------------------------------------------------------+
|  [痛点 1: 工具执行循环重造] -> 缺乏健壮的本地沙箱、执行超时与回退重试机制  |
|  [痛点 2: 上下文认知断层]   -> 无法直接感知 Git 分支树、工作区状态与差异  |
|  [痛点 3: 进程生命周期失控] -> 难以管理外部 CLI 状态,IPC 管道频繁阻塞泄露 |
+--------------------------------------------------------------------------+
1. 智能体循环(ReAct Loop)的重复发明:一个可靠的代码智能体必须具备“观察-思考-规划-调用工具-解析结果-再决策”的严密循环机制。处理工具报错、参数幻觉修正、死循环熔断以及上下文超限截断需要耗费海量胶水代码。
2. 本地研发环境感知的物理隔离:通用大模型并不理解本地工作区的真实状态。若要让模型准确执行 git diff 审查、文件树探查或运行单元测试,开发者必须自行编写极其繁杂且容易产生越权风险的安全工具链。
3. 多模型适配与凭证管理的双重负担:企业在演进过程中需要在 GPT-5、Claude 3.7 Sonnet 以及各类开源推理模型之间权衡性价比,频繁调整底层适配器导致业务逻辑严重污染,且个人 API 密钥的分发存在合规漏洞。
Copilot SDK 的核心价值,正在于它将 GitHub 经过千万级开发者验证的成熟 CLI 引擎下沉为底层 Runtime,向上暴露开箱即用的第一方工具抽象。
Copilot SDK 底层通信与架构解密
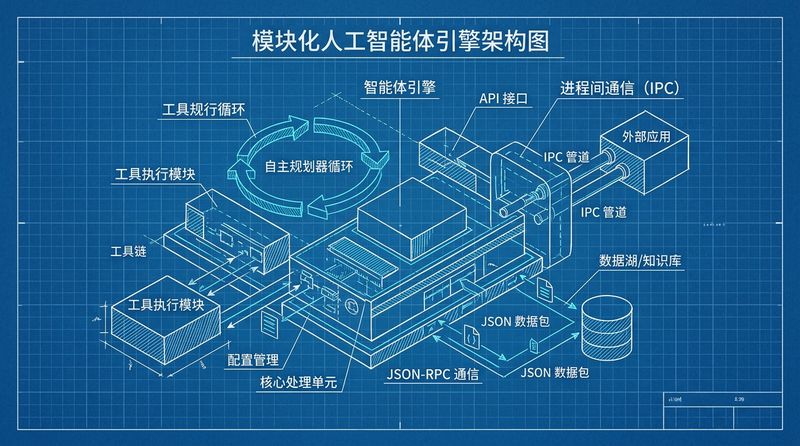
Copilot SDK 并没有将庞大的推理逻辑强行打包进应用进程,而是采用了优雅的进程级解耦与松耦合 IPC 架构。它的设计哲学非常明确:宿主程序作为控制器(Controller),Copilot CLI 守护进程作为智能执行体(Worker)。
1. 基于标准 JSON-RPC 2.0 的双向通道
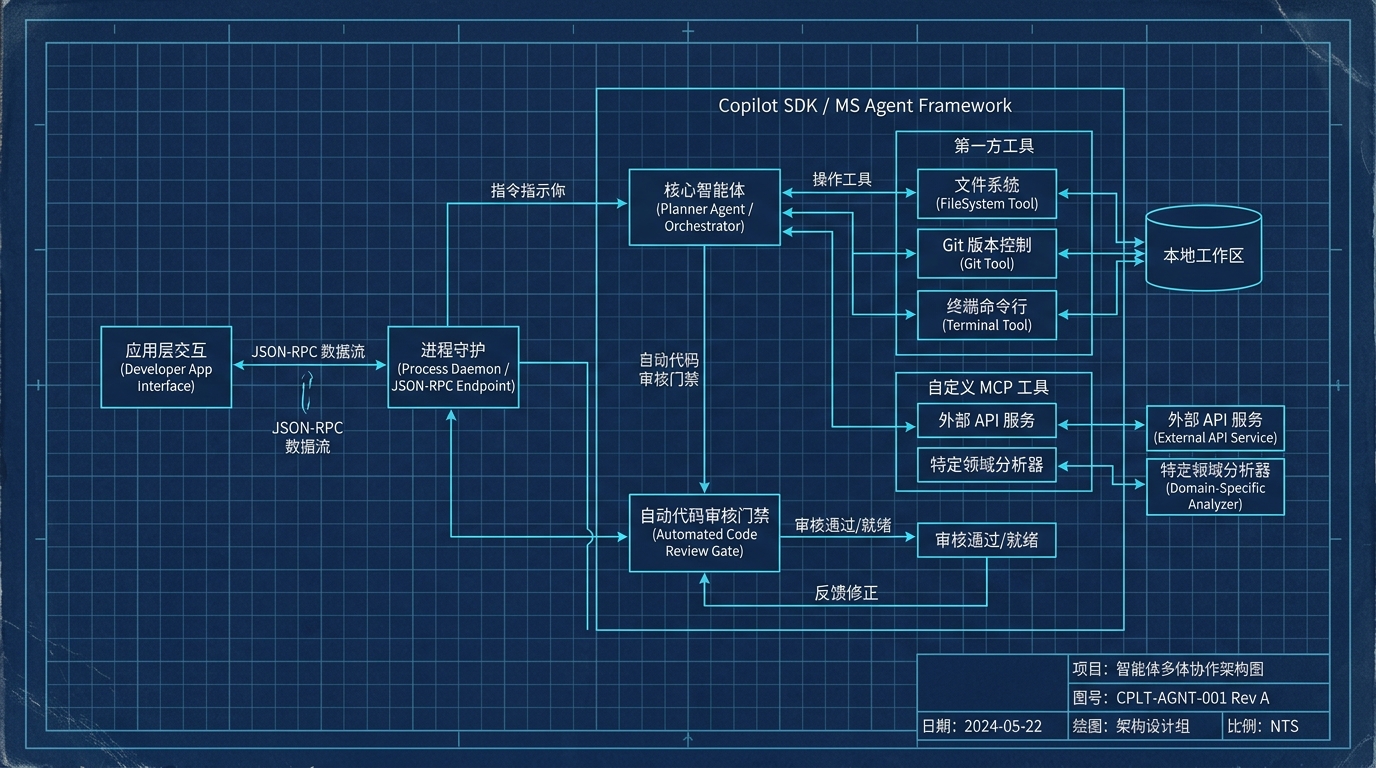
宿主应用(Node.js / Python / Go / .NET)与 Copilot CLI 之间通过标准输入输出(stdin/stdout)建立全双工的 JSON-RPC 通信管道。这种设计带来了极佳的架构收益:
- 跨语言天然对齐:无论宿主系统是用 TypeScript、Go 还是 Rust 编写,通信协议均为结构化的 JSON-RPC 报文,社区可以毫无阻碍地开发各种非官方语言绑定。
- 崩溃物理隔离:CLI 进程即便因底层环境问题或极端内存消耗崩溃,宿主进程依然可以通过监控管道状态毫秒级自愈重启,杜绝单点故障级联放大。
- 自动生命周期托管:SDK 内置了 CLI 的版本探测、后台静默拉起、健康心跳探测以及优雅退出机制,开发者无需手写任何进程管理代码。
2. 多智能体协作时序与控制权流转
在配合微软 Agent Framework 时,Copilot SDK 可以作为特定领域 Worker 接入更宏大的企业多智能体网络。其核心调用时序如下所示:
(此处有架构流程图,微信客户端暂不支持文本渲染,请升级 or 使用支持的客户端查看)
核心特性矩阵与技术对比
为了更直观地评估 Copilot SDK 与常见智能体方案的差异,我们对其与传统 LangChain 自建管道、以及直接调用 OpenAI / Anthropic Function Calling 进行了横向维度对比:
| 评估维度 | 原生 API 直连模式 | LangChain / 自建框架 | GitHub Copilot SDK |
|---|---|---|---|
| 底层架构 | HTTP 无状态轮询请求 | 进程内组装 Pipeline | 独立 CLI 守护进程 + JSON-RPC |
| 第一方代码工具 | 需从零手写代码与环境注入 | 依赖第三方社区不稳定扩展 | 原生集成 FileSystem、Git、Terminal |
| 协议标准 | 平台私有 JSON 格式 | 框架内部抽象定义 | 标准 MCP (Model Context Protocol) |
| 身份认证体系 | 业务自建 Token 托管中心 | 业务自建 Token 托管中心 | 原生支持 GitHub SSO 与企业组织鉴权 |
| 多模型热切换 | 必须按厂商重构 Client | 依赖抽象包装类 | 声明式支持 GPT、Claude、Azure Foundry |
| 崩溃防御机制 | 依赖进程内 Try-Catch | 易受内存泄漏与未捕获异常影响 | 操作系统级进程隔离与自动重启守护 |
生产级实战:构建企业代码智能审查 Agent
以下代码展示了如何使用 TypeScript 结合 Copilot SDK 构建一个具备自定义 MCP 审计扩展能力的自动化代码合规审查流水线:
import { CopilotClient } from "@github/copilot-sdk";
import { registerEnterpriseMcpServer } from "./enterprise-mcp";

interface CodeAuditResult {
  passed: boolean;
  securityRiskCount: number;
  suggestions: string[];
}

export async function runEnterpriseCodeAudit(repoPath: string): Promise<CodeAuditResult> {
  // 1. 初始化 Copilot SDK 客户端
  const client = new CopilotClient({
    workingDirectory: repoPath,
    logLevel: "info",
    autoRestart: true
  });

  await client.start();

  // 2. 挂载企业内部专有的安全合规审查规则 MCP 服务
  const complianceTool = registerEnterpriseMcpServer({
    serverUrl: "http://compliance-gateway.internal/mcp",
    authSecret: process.env.COMPLIANCE_SECRET!
  });

  // 3. 创建智能体会话,绑定 GPT-5 推理引擎与上下文感知工具
  const session = await client.createSession({
    model: "gpt-5",
    tools: [complianceTool],
    systemPrompt: `你是一个资深架构师兼代码安全专家。请分析当前工作区的变更,
严格结合第一方 git_diff 与企业合规规则库,输出结构化审查结论。`
  });

  // 4. 驱动自主审查流水线
  const responseStream = await session.send({
    prompt: "比对当前分支与 main 分支的代码差异,验证是否包含越权调用或明文密钥泄露。"
  });

  let fullAnalysis = "";
  for await (const chunk of responseStream) {
    if (chunk.type === "text_delta") {
      process.stdout.write(chunk.content);
      fullAnalysis += chunk.content;
    } else if (chunk.type === "tool_call") {
      console.log(`\n[AuditAgent] 正在调用底层工具: ${chunk.toolName}`);
    }
  }

  // 5. 优雅释放会话与底层 CLI 资源
  await session.close();
  await client.stop();

  return {
    passed: !fullAnalysis.includes("CRITICAL_SECURITY_VIOLATION"),
    securityRiskCount: (fullAnalysis.match(/VIOLATION/g) || []).length,
    suggestions: [fullAnalysis]
  };
}
架构演进思考与生产避坑指南
将 Copilot SDK 接入真实生产环境时,开发团队应当重点关注以下三个工程陷阱:
1. 会话并发与连接池水位控制:Copilot CLI 底层是一个常驻守护进程。高并发场景下为每个用户请求盲目 createSession 会迅速耗尽系统的文件句柄与 IPC 缓冲区。建议在接入层引入会话对象池(Session Pool)或使用基于 Token 桶的限流队列,避免局部并发冲垮 CLI 进程。
2. 工具权限沙箱与高危指令拦截:由于 Copilot CLI 默认暴露了强大的第一方终端执行与文件写入能力,在不可信输入或企业公共环境中运行必须显式配置白名单,严禁开放危险的破坏性命令(如 rm -rf、git reset --hard 等)。
3. 模型选型成本收益平衡:对于常规的代码格式化与拼写审查,应通过会话配置路由至成本更低的轻量模型(如 o3-mini);仅在涉及跨模块复杂重构、架构风险推演等深层场景下才按需调度顶配前沿模型。
随着 GitHub Copilot SDK 预览版的发布,AI Agent 的落地门槛正在被实质性击穿。将成熟的工业级代码引擎化作应用的积木块,正是下一代自动化研发体系的核心演进方向。
💡 在线实战体验:本文配套免安装的云端 Linux 交互式实验环境与终端操作,可在 边学边练平台 (https://www.skillup.host/) 直接体验运行验证。