告别盲目扣代码!全网最强 APP/Web 加解密逆向分析工具链:Frida Hook + AST 解混淆 + RPC 极速破解实战
在针对 APP 与 Web 前端的安全分析、协议还原或合规审计过程中,最让人头疼的莫过于复杂的加解密逻辑(如自定义签名、WASM 混淆、AES/RSA 动态密钥)以及代码混淆(如 OB 混淆、控制流平坦化)。
过去,安全分析工程师常常不得不“纯手工抠代码”,逐行断点分析,耗费数周时间才搞懂一个参数的加密方式。
现代逆向工程早已迈入自动化插桩与编译还原时代!
本文将为你深度拆解由 Frida 动态插桩 + AST (抽象语法树) 混淆还原 + Frida-RPC 自动化调用 构成的现代化 APP/Web 加解密逆向分析全栈工具链,助你事半功倍,轻松攻克高难度逆向关卡。
1. 现代化加解密逆向全栈流水线
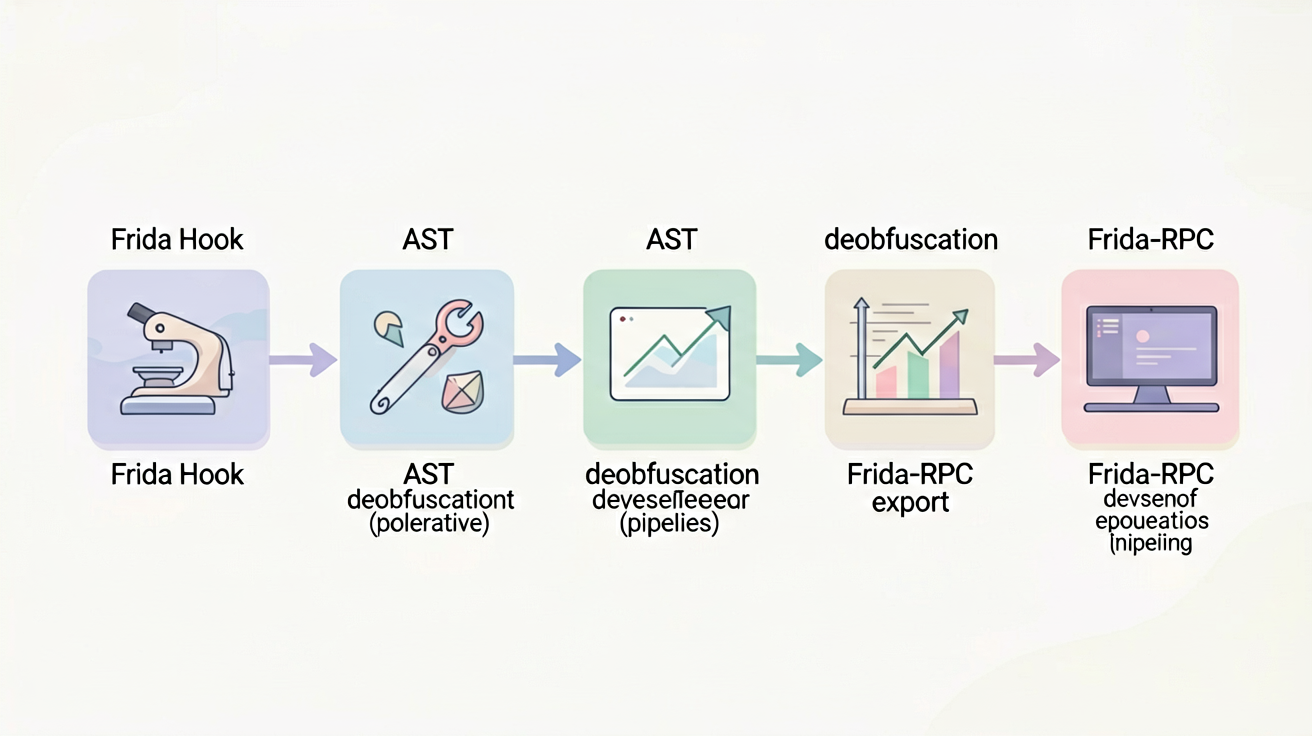
相较于传统依赖静态反编译的硬碰硬方式,现代加解密逆向采用了“动态插桩定位 ➔ 编译层还原 ➔ 自动化 RPC 导出”三步走的流水线架构。
1.1 三大核心支柱分工
1. Frida Hook 动态插桩:无需修改目标 APP 或 Web 源码,在内存运行时动态拦截、追踪并替换核心加解密 API 参数与密钥;
2. AST (抽象语法树) 代码还原:针对 JS / Webpack / OB 混淆,使用 Babel 解析为 AST 语法树,自动剔除冗余死代码并还原控制流平坦化;
3. Frida-RPC 接口导出:通过 rpc.exports 将内存中已还原的加密方法导出为标准 HTTP API,彻底告别复杂的纯手工抠代码逻辑。
2. 传统逆向 vs 现代自动化逆向工具链对比
为了方便安全工程师选型,我们将 传统硬扣代码、纯静态反编译 与 Frida+AST 现代逆向工具链 进行了多维技术对比:
| 对比维度 | 传统纯手工扣代码 | 纯静态反编译 (Jadx / IDA) | Frida + AST 现代工具链 |
|---|---|---|---|
| 分析效率 | 极低 (需耗费数天手工调试) | 中等 (受限于代码混淆) | 极高 (分钟级定位与自动化调用) |
| 代码混淆抵抗力 | 差 (容易陷入控制流迷宫) | 中等 (变量与结构难以还原) | 极强 (AST 自动解混淆,清理平坦化) |
| 动态密钥提取能力 | 困难 (依赖死断点) | 无法解决动态密钥 | 极强 (直接内存动态 Hook 抓取 Key) |
| 自动化集成扩展 | 难以自动化 | 无法接口化 | 支持 Frida-RPC 一键导出为 Python API |
3. 实战演练:Frida Hook + Python RPC 极速导出加密接口
下面演示一段基于 Frida Python API 与 JavaScript 插桩的经典加解密导出代码:
3.1 JavaScript Hook 脚本 (hook.js)
// 使用 Frida rpc.exports 导出内网 App / Web 内存中的加密函数
rpc.exports = {
    // 暴露 encryptData 接口给外部 Python 调用
    encryptdata: function(plaintext) {
        return new Promise(function(resolve, reject) {
            Java.perform(function() {
                try {
                    // 动态定位 App 内部的 SecurityUtils 加密类
                    var SecurityUtils = Java.use("com.example.app.security.SecurityUtils");
                    var instance = SecurityUtils.$new();

                    // 调用加密方法
                    var ciphertext = instance.encryptAes(plaintext, "SecretKey2026");
                    resolve(ciphertext);
                } catch (err) {
                    reject(err.toString());
                }
            });
        });
    }
};
3.2 Python 客户端调用脚本 (main.py)
import frida
import sys
def main():
# 附加到正在运行的目标进程
session = frida.get_usb_device().attach("TargetApp")
with open("hook.js", "r", encoding="utf-8") as f:
script_code = f.read()
script = session.create_script(script_code)
script.load()
# 通过 RPC 直接调用 App 内部的加密方法
params = "user_id=10086×tamp=1787550000"
encrypted_result = script.exports_sync.encryptdata(params)
print("============================================================")
print(f"[✓] 明文输入: {params}")
print(f"[✓] Frida-RPC 计算加密结果: {encrypted_result}")
print("============================================================")
if __name__ == "__main__":
main()
4. 必备逆向工具箱推荐
为了帮助开发者快速搭建个人逆向工作台,推荐以下开箱即用的优质工具生态:
1. 动态插桩:Frida, Frida-tools, Objection, HTTP Toolkit
2. Web/JS 逆向:AST Explorer (astexplorer.net), Babel (@babel/parser), v_jstools 浏览器插件
3. Android/iOS 静态分析:Jadx-GUI, IDA Pro, Hopper Disassembler
4. 抓包与协议解析:Burp Suite Pro, Charles, CyberChef (通用编解码神器)
5. 合规与安全使用边界
🚨 安全合规声明
本文提及的技术与工具仅适用于合法授权的安全测试、企业代码审计、漏洞防护排查及个人学术研究。
严禁未经授权擅自对任何第三方系统、APP 或网络平台进行恶意破坏或未经许可的数据采集。请在法律法规允许的边界内合规使用工具!
6. 总结
在面对越来越复杂的加解密防御策略时,善用 Frida 动态插桩 与 AST 代码解析 能帮我们省去大量重复而繁琐的体力劳动。掌握这套现代化工具链,让安全工程与逆向分析变得更加高效、优雅!
💻 配套实训环境与动手练习
本文涉及的相关技术指令、开发环境与工具链已内置在边学边练在线实验室中,无需繁琐安装配置,随时在浏览器中实践体验: