

把 ARM 动态模拟器接入 AI:Unidbg 融合 MCP 协议实现自动化逆向与智能补环境实战
在移动安全与二进制逆向工程领域,Unidbg 一直被誉为“脱机逆向的神器”。它基于 Unicorn CPU 仿真引擎与虚拟 Dalvik/ART 运行时,能够直接在 PC 本地无缝加载并执行 Android .so 或 iOS dylib 原生动态库,免去了插拔真机、安装繁重框架或对抗底层 Root 检测的繁琐步骤。
然而,任何深入使用过 Unidbg 的安全工程师,都逃不过两大极其痛苦的“机械式体力折磨”:
1. 地狱级的“补环境”:SO 内部往往充斥着对 Android 上下文(如 TelephonyManager、PackageManager、KeyStore、WifiInfo)的密集反射调用。稍有缺失,控制台便被 JniMethodNotFoundError 砸中中断,工程师必须在 Jadx、反编译 Smali 与手写 Java Mock 类之间反复人肉切换。
2. 海量 Trace 汇编的“大海捞针”:为了定位一个签名参数的加密算法,跑一次指令级 Trace 往往会倾泻出数十万行 ARM64 汇编。单靠肉眼去核对通用寄存器、异或运算与循环跳变,耗时漫长且极易遗漏关键常数。
当 Model Context Protocol(MCP 协议) 席卷 AI Agent 领域时,一个极具突破性的命题被摆在桌面:如果让 Unidbg 直接挂载 MCP 服务,让 Claude Code、Cursor 等具备自主推理能力的智能体成为“逆向副驾驶”,会发生什么?
本文将为你深度拆解 Unidbg 原生融合 MCP 的底层架构、协议交互规范与自动化智能补环境闭环实战。
一、为什么传统逆向流程迫切需要 MCP 介入?
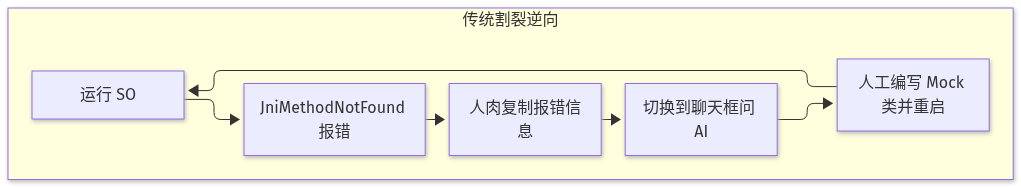
在传统的二进制动态调试模式中,开发者、模拟器与 AI 助手三者是完全割裂的:开发者在终端运行 Unidbg,看到报错后复制代码粘贴进大模型聊天框,再把模型生成的补丁手动粘回代码,重新编译重启。
这种模式在面对层层嵌套的 JNI 调用链时效率极其低下。
而引入 MCP(Model Context Protocol) 后的根本变化,是将 Unidbg 从一个孤立的 CLI 调试器,转变为向 Agent 暴露标准化能力与上下文的可编程服务节点:
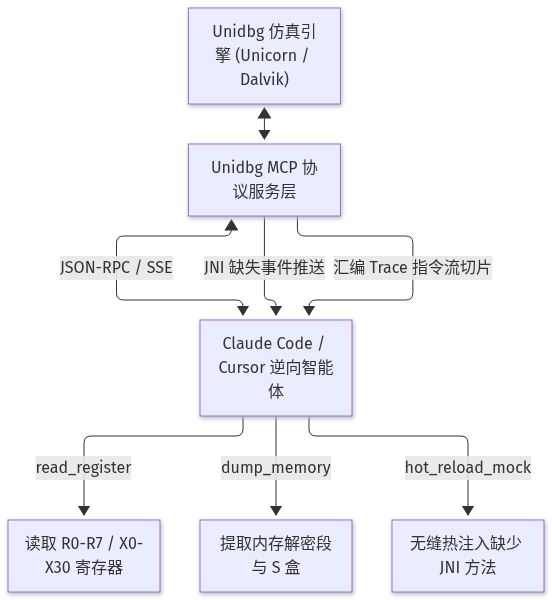
通过 MCP 标准协议,Agent 可以作为“实时探针”,主动监听模拟器的崩溃上下文,甚至在单步执行中自动打断点、逆推汇编逻辑、自愈缺失环境,实现全自动化闭环。
二、架构解构:Unidbg + MCP 双核协同体系
要在保持 Unidbg 极致性能的同时赋予其 AI 交互能力,需要建立分层的协议网关架构:
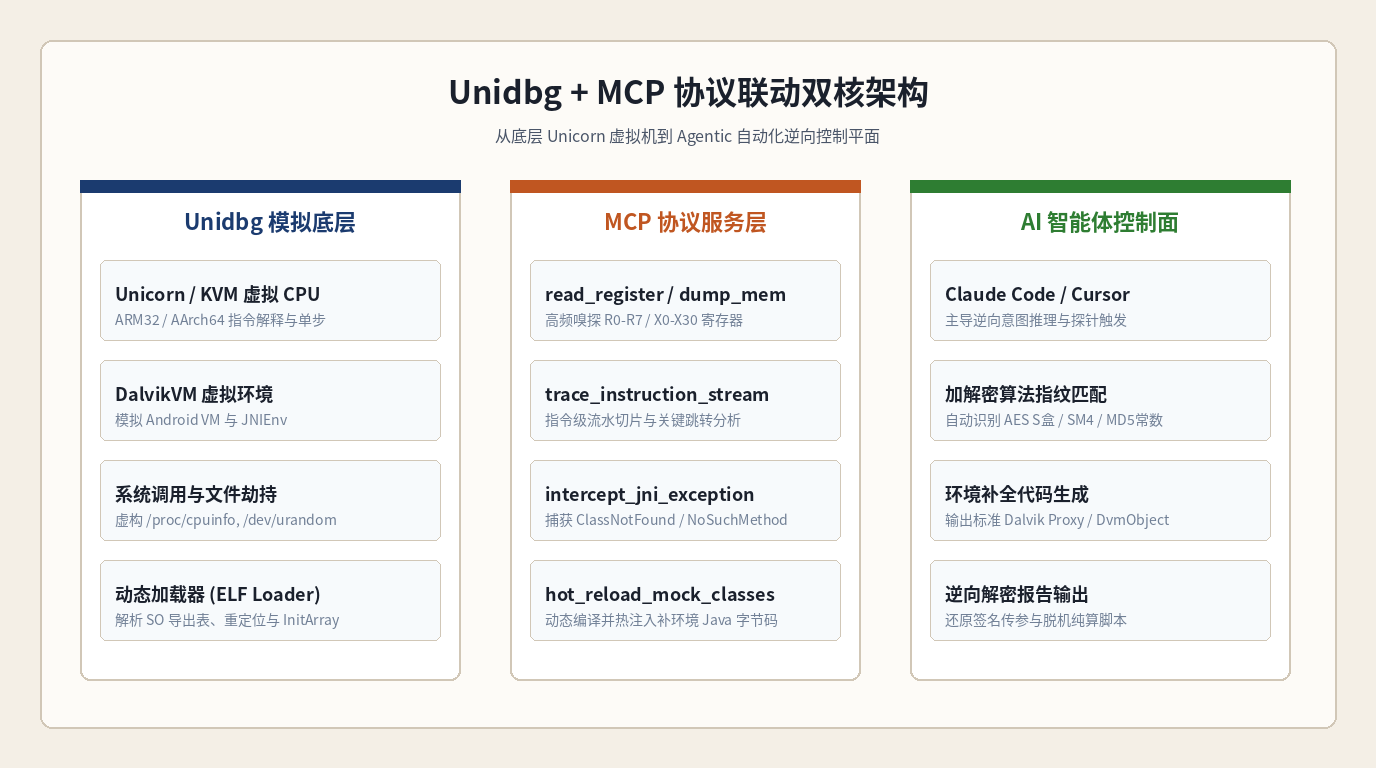
1. 核心架构三层拆解
| 架构层级 | 核心组件 | 核心职责与工程实现 |
|---|---|---|
| 底层模拟执行核 (Unidbg Core) | Unicorn Engine、DalvikVM、AndroidSyscallHandler |
负责 ARM32/AArch64 指令集的机器码解释;解析 ELF 头与 Dynamic 节;维护虚拟内存映射与 JNI 符号重定位 |
| 协议适配服务层 (MCP Server) | Unidbg-MCP Bridge、Tool Registry、Resource Stream |
将控制台的单步(s)、内存查看(m)、寄存器打印(r)等调试器命令封装为标准 MCP 工具;监听异常事件 |
| 智能体控制平面 (AI Agent) | Claude Code、Cursor、Agent Runtime |
解析汇编指令特征;推理缺失的 Android SDK 行为规范;生成高保真 Mock 对象代码并下发热补丁 |
2. 标准 MCP 工具定义
在 Unidbg 调试器启动时,MCP 服务端向 Agent 注册以下核心原子工具:
read_register(regs: list[str]):高精度读取当前 CPU 的寄存器值(如 ARM64 的X0至X8、SP、PC、状态字NZCV)。dump_memory(address: str, size: int):导出指定内存地址的十六进制快照,支持定位解密后的 Plaintext 缓冲区。trace_instruction_stream(start_pc: str, end_pc: str):捕获一段执行流的指令切片,便于模型进行控制流分析。inject_jni_mock(class_name: str, method: str, return_value: any):动态向虚拟 Dalvik 运行时注册缺失的 JNI 返回存根。
三、核心技术深度剖析:从手工调试到 AI 自愈回路
为什么说 Unidbg 尤其适合 MCP?核心在于它将原本运行在移动设备硬件深处的黑盒,完全搬到了宿主进程的内存中,使得内存可观测性与环境可塑性达到了理论最大化。
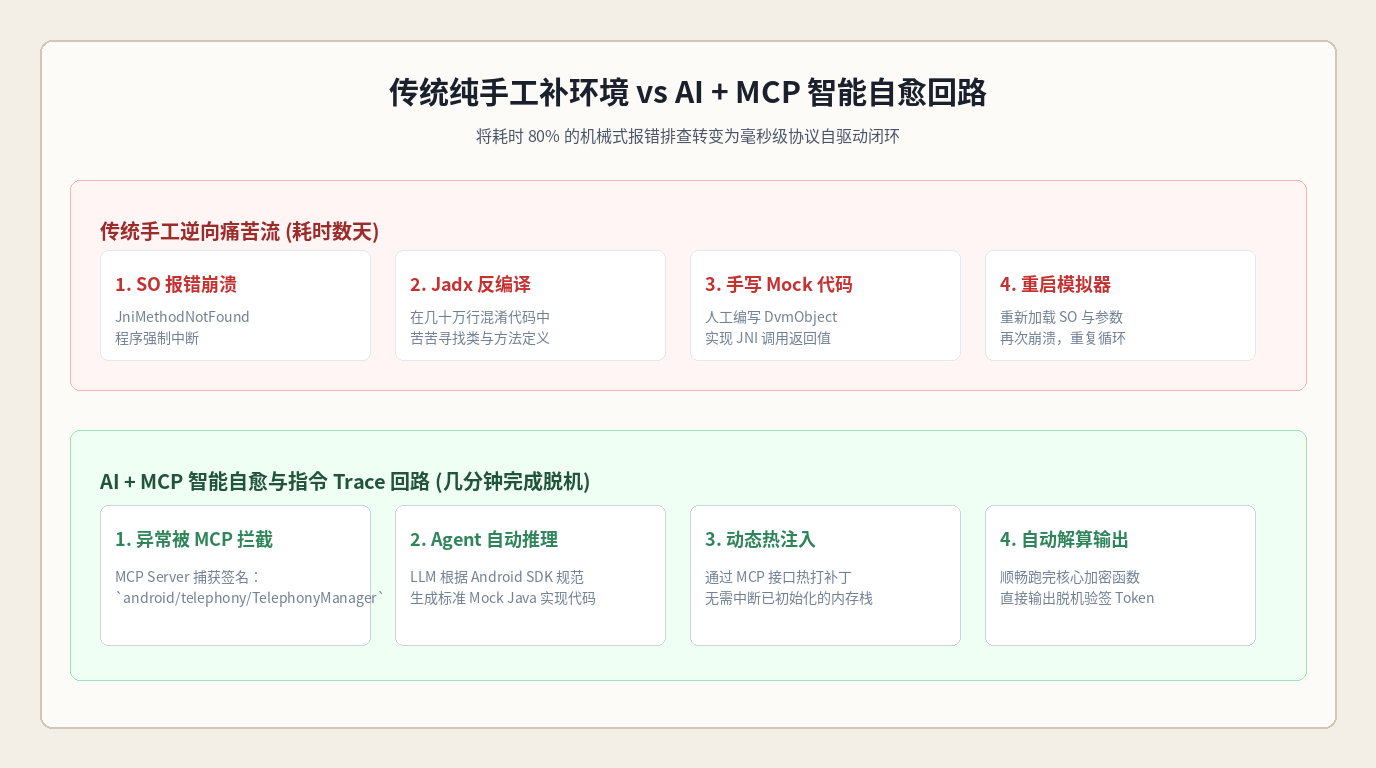
1. JNI 缺失自动推断与热自愈
在传统逆向中,当 SO 执行遇到:
java.lang.UnsupportedOperationException:
android/telephony/TelephonyManager->getDeviceId()Ljava/lang/String;
工程师必须停下进程,在 Java 侧继承 AbstractJni,手动添加:
@Override
public DvmObject<?> callObjectMethodV(BaseVM vm, DvmObject<?> dvmObject,
                                     String signature, VaList vaList) {
    if ("android/telephony/TelephonyManager->getDeviceId()Ljava/lang/String;".equals(signature)) {
        return new StringObject(vm, "868203021984210");
    }
    return super.callObjectMethodV(vm, dvmObject, signature, vaList);
}
而接入 MCP 之后,Unidbg 的 Backend 捕获到未支持的 JNI 签名后并不抛出 Fatal 异常,而是触发 intercept_jni_exception 事件。Agent 接收到类名与方法签名后,基于大模型的 Android SDK 知识库,自动推断其语义属于“获取 IMEI 设备唯一识别码”,立即通过 MCP 返回一个合法的随机序列号。Unidbg 动态将结果包装为 DvmObject 压入返回值寄存器继续向下执行,实现了不停机的全自动环境自愈!
2. 汇编 Trace 智能切片与加密特征识别
在面对常见的白盒加密或魔改算法时,逆向工程师最头疼的是海量混淆指令。通过 MCP 的数据流管道,Agent 能够执行快速正则模式识别:
# 核心特征锚点提取逻辑(Agent 侧算法)
def detect_crypto_signatures(trace_stream):
    for line in trace_stream:
        # 检测常见对称加密的高频特征(如 AES 的 S 盒替换常量)
        if any(const in line for const in ["0x63", "0x7c", "0x77", "0x7b"]):
            return "Suspected AES / Rijndael Core Round"
        # 检测国密 SM4 的循环移位与非线性变换
        if "eor" in line and ("ror" in line or "lsl" in line):
            return "Suspected Nonlinear Substitution / Feistel Round"
    return "Generic Arithmetic Loop"
这种“机器负责吐数据,AI 负责模式识别与意图提取”的协作方式,将原本需要一整天的算法逆向压缩至几分钟内。
四、技术实战:搭建与运行 Unidbg-MCP 协议仿真
在配套实战目录 practice/ 中,我们提炼了一个最小化的 Unidbg-MCP 协议交互原型,验证异常诊断与热自愈机制。
1. 运行 JNI 缺失智能自愈原型
运行脚本,查看控制台的标准交互输出:
python3 practice/unidbg_mcp_stub.py
控制台完整输出如下:
🚀 [1/3] 启动 Unidbg 模拟加载 libnative-crypto.so...
⚠️ [2/3] 触发 JNI 调用: android/telephony/TelephonyManager->getDeviceId()Ljava/lang/String;
📡 [MCP Server] 拦截到缺失环境异常,生成诊断上下文给 Agent:
{
  "error": "JniMethodNotFoundException",
  "target_class": "android/telephony/TelephonyManager",
  "target_method": "getDeviceId",
  "signature": "()Ljava/lang/String;",
  "suggested_action": "generate_dvm_object_stub"
}

🤖 [Agent 响应] 分析 Dalvik 签名并自动生成 Mock 实现...
✅ [Unidbg 核心] 热补丁注入成功: {'status': 'success', 'hot_patched_key': 'android/telephony/TelephonyManager->getDeviceId'}
🎉 [3/3] Native 签名算法脱机执行完毕,输出结果 Token: 0x9f4a8b1c7e23
2. 运行 ARM64 汇编 Trace 切片分析器
执行特征提取测试:
python3 practice/sample_trace_analysis.py
输出:
🔍 [Trace 分析引擎] 正在切片分析 ARM64 执行指令流...
📊 扫描完成:共分析 6 行汇编,提取到 3 个加密特征锚点:
  - 行 02: [匹配到 AES 经典 S-Box 特征常数] -> 0x400124: mov x2, #0x63
  - 行 03: [密集异或运算] -> 0x400128: eor x3, x0, x2
  - 行 06: [密集异或运算] -> 0x400134: eor x4, x3, #0x7c
五、工程落地排坑指南与对抗防御边界
虽然 Unidbg + MCP 带来了革命性的效率跃迁,但在高对抗的真实商业 APP 场景下,依然必须注意以下边界红线:
[!WARNING] 真实场景防坑与反反调试提醒: 1. 反 Unicorn 指令级对抗:现代高端加固厂商(如某梆、某数字)会在 SO 中执行极其罕见的未定义指令或探测内存越界异常,利用 Unicorn 引擎在边缘分支上的解释缺陷判定是否处于模拟器环境。面对此类防御,单纯靠 MCP 补 JNI 无法绕过,需先通过 Frida 或 IDA 定位反调试检测点并打 NOP 补丁。 2. Token 与上下文吞吐瓶颈:严禁无脑将数十万行的全量 Trace 日志直接塞进 LLM 的 Context Window,这不仅会迅速烧尽 Token 额度,还会导致模型产生严重的注意力稀释。正确的姿势是在 MCP Server 端先进行本地指令聚合与统计切片,仅将高熵值、高频跳转与异常中断段落提交给 Agent。 3. 多线程并发与时序竞争:Unidbg 默认采用时间片轮转模拟多线程。如果目标 SO 强依赖原生 pthread 互斥锁与原子变量,AI 在下发单步调试时可能破坏线程时序,建议在单线程算法提纯后再进行脱机调用。
六、总结与展望
回到最初的问题:在逆向分析方面,Unidbg 真的适合 MCP 吗?
答案不仅是适合,更是天作之合。逆向工程的本质,是一场“信息不对称”的解密攻防;而 Unidbg 提供了绝佳的内存全透明沙盒,MCP 协议则抹平了工具与大模型之间的交互鸿沟。
从“手工单步跟踪、苦苦查手册补类”的刀耕火种,到“AI 实时感知指令流、自动诊断并热修复运行环境”的智能协同,二进制逆向工程正在迎来属于自己的“自动驾驶时代”。
💻 配套实训环境与动手练习
本文涉及的相关技术指令、开发环境与工具链已内置在边学边练在线实验室中,无需繁琐安装配置,随时在浏览器中实践体验:





