

突破高密沙箱内存瓶颈:用 Rust 像 fork 进程一样瞬间克隆 KVM 虚拟机的架构实践
随着云原生沙箱、多租户交互式代码环境以及 AI Agent 动态沙盒执行需求的爆发,如何在有限的物理主机上安全、高密度且极速地拉起隔离环境,成为了基础设施工程的核心挑战。
长期以来,业界在安全性与资源开销之间始终面临痛苦的二选一:采用标准 Linux 容器(如 Docker / Containerd),虽然启动毫秒级且内存共享良好,但共享宿主机单一内核存在天然的特权逃逸与越权风险;而采用全虚拟化微虚拟机(如 AWS Firecracker / QEMU),硬件级虚拟化隔离坚不可摧,但每个虚拟机的物理内存是预先分配独占的,10 个标称 8GB 的虚拟机就会直接吃光 80GB 宿主机内存。
为了彻底打破这一两难困局,开源项目 Clone(基于 Rust 编写)提出了一种全新架构思路:基于 Linux KVM,把「预热黄金镜像、像进程 fork 一样瞬间克隆虚拟机」做到了工业级可用。
一、传统隔离方案的困局与取舍
在多租户 Shell 托管或 Untrusted Code 执行平台中,工程师们常见的技术选型路径通常存在如下短板:
| 隔离架构选型 | 代表项目 | 隔离等级 | 启动延迟 | 内存开销特征 | 核心硬伤与局限 |
|---|---|---|---|---|---|
| 传统容器 | Docker / RunC | 弱(共享内核) | < 100 ms | 极低(页缓存复用) | 内核漏洞引发逃逸,多租户安全风险高 |
| 系统调用模拟 | gVisor / Nabla | 中(用户态内核) | ~ 150 ms | 适中(进程内存) | 复杂系统调用性能差,部分底层特性缺失 |
| 标准微虚拟机 | AWS Firecracker | 极强(硬件级 KVM) | ~ 125 ms | 高(独占物理内存) | 内存线性膨胀,无法做超大规模高密排布 |
| 克隆型 VMM | Rust Clone | 极强(硬件级 KVM) | < 10 ms | 极低(CoW 共享页) | 兼顾硬件级绝对安全与容器级极致密度 |
Firecracker 固然优秀,但其内存模型是每个 VM 独占分配 Guest RAM。如果平台需要维持数千个随时待命的租户交互环境,物理内存成本将不堪重负。
二、架构创新:像 Linux fork 一样派生微虚拟机
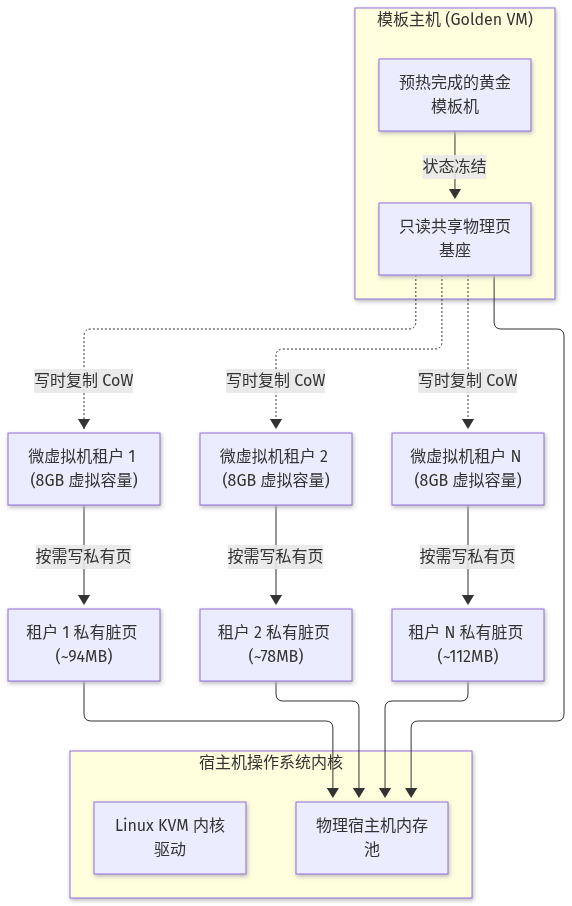
Clone 的核心思想源于 Unix 最古老而优雅的原语——fork()。在操作系统中,子进程通过写时复制(Copy-on-Write, CoW)共享父进程的虚拟地址空间,只有在真正写入新数据时才分配私有物理页。
Clone 将这个机制完整平移到了 KVM 虚拟机监控器(VMM) 的层面上:
1. 核心流程三部曲
1. 模板机冷启动(Template Phase):启动一台配置完备的 Linux 模板机(Golden VM),完成 Linux 内核解压、systemd 初始化、常用依赖包加载以及网络栈就绪,然后彻底暂停 vCPU 并将宿主机侧对应 KVM 槽位的物理页标记为只读(Read-Only)。
2. 瞬时影子克隆(Shadow Clone Phase):当新租户请求到达时,Clone 不需要重新跑一遍 EFI/内核引导,而是通过调用 Rust 编写的专用 VMM 控制器,利用 mmap(MAP_PRIVATE) 映射同一份底层共享内存段,并快速注册一组新的 KVM vCPU 寄存器状态。整个派生过程仅耗时数毫秒。
3. 硬件级 CoW 捕获(Fault Handling):当子虚拟机尝试写入任何内存页时,硬件页表(EPT/NPT)触发写保护异常,宿主机捕捉后按需为该子机分配专属私有页,从而实现租户间的内存完全物理隔离。
三、真实成效:10 台 8G 虚拟机仅耗 1~2G 内存
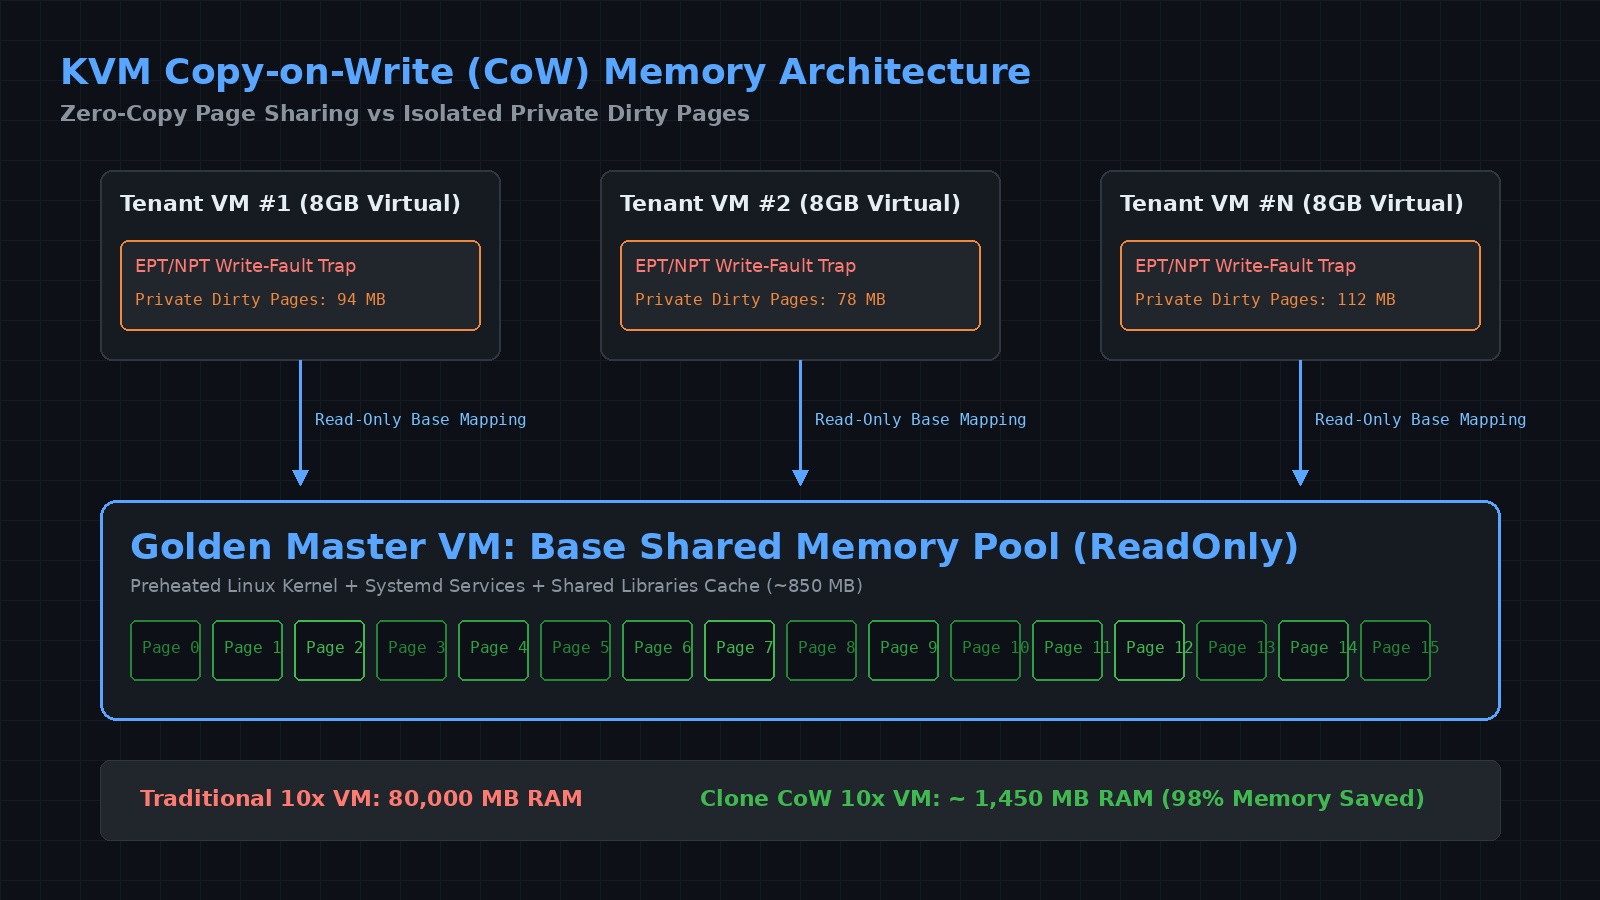
在项目的生产实际验证场景中,测试者启动了 10 台标称为 8GB 虚拟内存的子虚拟机,并在其中分别执行了典型的 Linux Shell 运维命令与编译脚本:
- 传统 VMM 资源账单:$10 \times 8\text{GB} = 80\text{GB}$ 物理内存占用;
- Clone 架构实际账单:基础共享模板仅占用约 850MB,各个子机产生的私有脏页通常在数十兆至一百余兆之间,10 台虚拟机的总体物理内存消耗被严格压制在 1.2GB ~ 2.0GB 范围内!
这意味着单台 64GB 内存的普通物理服务器,原本只能勉强承载 7~8 个传统隔离实例,如今可以安全容纳 超过 200 个真正具备硬件隔离的独立微虚拟机。高密部署能力实现了成倍的代际跨越。
四、为什么选择 Rust 作为实现基石?
虚拟化监控器(VMM)是直接与硬件指令集扩展(Intel VT-x / AMD-V)及内核 /dev/kvm 交互的极低层系统软件。选择 Rust 带来了无可替代的工程收益:
1. 无垃圾回收(No GC)的实时确定性
Go 语言在编写 Docker 等容器引擎时表现优异,但其运行时的 STW(Stop-The-World)垃圾回收在毫秒级虚拟机克隆和高频中断分发时会带来不可预测的抖动。Rust 的零成本抽象保证了毫秒级的硬实时确定性。
2. 严格的并发内存安全
在处理跨虚拟机的内存共享与脏页跟踪时,存在大量复杂的并发锁与生命周期依赖。Rust 的所有权模型(Ownership & Borrow Checker)在编译期根除了野指针、数据竞争和 UAF(Use-After-Free)漏洞,确保了底层虚拟化平台的稳固。
3. 精简的 VMM 代码切片
// 简化的虚拟机克隆控制器核心逻辑示意
pub struct CloneVmmInstance {
    kvm_fd: Arc<Kvm>,
    vm_fd: Arc<VmFd>,
    shared_memory_region: Arc<SharedMemSlot>,
    private_dirty_pages: DashMap<u64, PageFrame>,
}

impl CloneVmmInstance {
    /// 毫秒级从模板机派生新子机
    pub fn fork_from_template(template: &TemplateVm) -> Result<Self, VmmError> {
        let new_vm = template.kvm.create_vm()?;
        // 基于 CoW 注册共享内存槽位
        new_vm.set_user_memory_region(template.cow_memory_slot())?;
        // 快速复制 vCPU 基础寄存器与特权级状态
        let vcpus = template.duplicate_vcpu_registers(&new_vm)?;
        Ok(Self {
            kvm_fd: template.kvm.clone(),
            vm_fd: Arc::new(new_vm),
            shared_memory_region: template.shared_slot.clone(),
            private_dirty_pages: DashMap::new(),
        })
    }
}
五、实操指引与集成场景
Clone 目前已在 GitHub 上采用宽松的 MIT 协议开源(项目地址:https://github.com/unixshells/clone)。
1. 典型应用场景
1. AI Agent 安全沙箱:当大模型生成任意 Python/Bash 代码并要求执行时,毫秒级派生一个即用即弃(Disposable)的隔离 VM,执行完毕立即销毁;
2. 多租户交互式 Web Terminal:在线教育、在线实训平台中,数十万用户同时敲击终端,底座通过 CoW 共享同一套 Ubuntu 运行环境;
3. Serverless 冷启动加速:云函数冷启动时无需经历漫长的启动自检,直接从冻结的已加载状态毫秒级唤醒。
六、结语
在云计算基础设施的演进历程中,容器以其极致轻巧赢得了十年的繁荣,但多租户严苛的安全边界从未停止敲击内核的弱点。
Rust + KVM + Shadow Clone 的组合,证明了硬件级全虚拟化并不等同于笨重与低效。通过对内存复用机制的深层重构,像 fork 进程一样轻盈地 fork 虚拟机正在成为现实。对于追求极致安全与超高部署密度的系统工程师,Clone 所揭示的架构方向非常值得深入追踪与借鉴。
💻 配套实训环境与动手练习
本文涉及的相关技术指令、开发环境与工具链已内置在边学边练在线实验室中,无需繁琐安装配置,随时在浏览器中实践体验:





