从 Copilot 中间人切换到自主工程执行体:Block 开源 AI 研发智能体 Goose 的 Rust 微内核与 MCP 扩展实践
在日常的软件研发过程中,绝大多数开发者与 AI 的交互范式依然停留在“辅助对话与代码补全(Copilot Pattern)”:我们在 IDE 里圈出一片函数,让大模型生成一段逻辑,接着手动复制、本地执行、排查报错,然后再把数十行控制台堆栈复制粘贴回对话窗口,周而复始。在这套链条中,开发者不可避免地沦为了一个“永远在线的人工纠错中间件”——只要稍微遇到环境配置、依赖版本冲突或多文件联调等复杂工程场景,你就必须寸步不离地紧盯屏幕,手把手当“监工”。
为了真正打破这种疲惫的中间人困境,由移动支付巨头 Block(前 Square,由 Jack Dorsey 创立)发起并贡献给 Linux 基金会的开源 AI 研发智能体 Goose (github.com/block/goose) 在全球技术社区迅速斩获超过 3.2 万 GitHub Stars。Goose 的核心主张非常鲜明:它不是又一个基于 Web 的问答 Bot,而是一个在开发者本地机器上自主执行工程闭环的 “全自主工程执行体(Autonomous On-Machine Agent)”。从解析项目、安装依赖、编写代码、修复报错到最终拉起 Pull Request,它试图将开发者从重复的低价值搬砖中彻底解放出来。本文将深入拆解 Goose 的 Rust 微内核架构、Model Context Protocol (MCP) 扩展体系、子智能体防污染机制及企业级落地防坑指南。
1. 范式转移:从“代码补全中间人”到“自主工程执行体”
要理解 Goose 的架构优势,首先需要厘清现代 AI 编程辅助工具的三代演进逻辑:
1. 第一代:代码片段补全(Tab Completion):以初期的 GitHub Copilot 为代表,基于上下文给出单行或多行代码续写,核心价值在于减少敲键盘的敲击次数,但完全缺乏对工程上下文与运行期状态的感知;
2. 第二代:对话式聊天机器人(Chat Assitant):以 ChatGPT、Claude Web 为代表,支持上下文多轮对话,但代码与执行环境完全割裂,必须由人工充当“搬运工”往返传递信息;
3. 第三代:本地自主研发执行体(Autonomous On-Machine Agent):以 Goose 为代表,由大模型充当决策大脑,底层由高性能本地微内核接管文件系统、开发终端与代码协作工具,实现“接收任务目标 -> 自主探索代码库 -> 执行调试与回归 -> 交付最终成果”的闭环。
| 对比维度 | 传统对话式助手 / Copilot | 自主工程执行体 Goose |
|---|---|---|
| 交互颗粒度 | 细粒度 Prompt(“帮我写个函数”、“改下这个正则”) | 任务级配方(Recipe:“修复鉴权单测并提交 PR”) |
| 运行时宿主 | 远端云端托管,无法直接感知本地真实工程目录 | 本地原生运行(On-Machine),直连本地编译器与终端 |
| 错误自愈能力 | 必须由人工把控制台报错复制回对话框才能纠偏 | 自主捕获终端退出码与 stdout,自动调整代码重试 |
| 生态扩展协议 | 各家私有 Tool-Calling 定义,扩展成本高昂 | 原生遵循通用 Model Context Protocol (MCP) 标准 |
| 底层核心语言 | 普遍采用 Python 或 Node.js 胶水层 | 高性能 Rust 原生微内核,具备极低资源底噪与极致稳定性 |
2. Goose 总体架构:Rust 微内核与 Local-First 设计
Goose 采用高度模块化的“分层解耦”架构设计。整个系统主要划分为三大核心支柱:Rust 微内核推理引擎(The Reasoning Engine)、MCP 动态工具总线(Tooling Bus),以及任务配方与执行沙盒层(Recipe & Execution Layer)。
+-------------------------------------------------------------------------+
|                  开发者命令行 CLI / 桌面客户端 / GitHub Actions           |
|                (传入目标需求配方: "修复所有单测并更新使用文档")           |
+-------------------------------------------------------------------------+
                                    |
                                    v
+-------------------------------------------------------------------------+
|                    Goose 核心决策大脑 (LLM Provider)                    |
|      支持 Anthropic Claude / OpenAI / Google Gemini / 本地 Ollama 混合     |
+-------------------------------------------------------------------------+
                                    |
                                    v
+-------------------------------------------------------------------------+
|                    Rust 微内核自主状态机 (Goose Core Loop)              |
|   [Observation 状态感知] -> [Thought 规划推理] -> [Action 工具调用]     |
|   ^                                                           |         |
|   +------------------ 自主多步骤反馈调节与纠错 -----------------+         |
+-------------------------------------------------------------------------+
                                    |
                                    v
+-------------------------------------------------------------------------+
|             标准化 Model Context Protocol (MCP) 动态工具发现            |
|   - Filesystem MCP (本地读写与Diff)    - Shell MCP (工程单测与环境检测)  |
|   - GitHub MCP (PR/Issue协同)         - Browser / Custom Tools MCP     |
+-------------------------------------------------------------------------+
                                    |
                                    v
+-------------------------------------------------------------------------+
|               上下文防污染子智能体与安全审计网闸 (Security Guard)        |
|     [Subagents 并行隔离高噪吞吐] <---> [Human-in-the-Loop 危险拦截]     |
+-------------------------------------------------------------------------+
Goose 选择使用 Rust 构建微内核具有深远的工程考量:
- 极小内存底噪:与 Python/Node 构建的 Agent 进程相比,Rust 原生二进制启动迅速,常驻内存仅数十兆,即使在后台长时间常驻监听工作流,也不会抢占开发者的编译与渲染资源;
- 强类型契约与并发安全:在处理跨进程 IPC、高并发子任务调度与多 MCP Server 通信时,Rust 的所有权模型(Ownership)与 async/await 协程机制能天然杜绝数据竞争与悬垂指针。
3. Model Context Protocol (MCP):打破私有工具锁定的通用扩展体系
以往的 AI 编程插件通常将工具代码写死在客户端内部,导致添加一个新工具就需要重构一次核心库。Goose 深度拥抱了由 Anthropic 与业界共同推行的 Model Context Protocol (MCP) 标准,实现了“智能体引擎与底层工具完全解耦”。
3.1 动态工具发现与标准化 JSON-RPC 路由
在 Goose 中,工具被抽象为独立的 MCP Server。无论是操作本地磁盘的 filesystem、执行终端命令的 shell,还是与代码托管平台联动的 github,它们都通过标准的 stdio 或 SSE 管道暴露各自的能力模式:
{
  "jsonrpc": "2.0",
  "method": "tools/list",
  "params": {}
}
Goose 在初始化或任务启动阶段,会向所有启用的 MCP Server 发起工具发现请求,动态获取所有可用工具的输入 JSON Schema。当大模型做出调用决定时,微内核只需按标准包装 JSON-RPC 消息派发给对应子进程,无需在主程序中维护任何工具的具体业务逻辑。
3.2 随心所欲接入企业私有工具链
得益于 MCP 协议的开放性,团队可以极低成本为 Goose 接入企业内部的私有基建: - 内网制品库发布:编写一个十几行的 Node/Python MCP Server,让 Goose 具备拉取私有 npm/Maven 包与部署内网环境的能力; - 数据库 Schema 探查:通过只读 SQL MCP Server,让 Goose 在编写后端代码时能够自主查询数据库字段定义与索引设计,杜绝字段拼写幻觉。
4. 任务编排与治理:声明式 Recipes 与 Subagents 隔离机制
让 AI 自主在工程库里跑动,最大的隐患之一就是“上下文被海量噪音撑爆”。如果一个项目全量执行一次单元测试产生了上千行的覆盖率报告和编译日志,若将这些文本完整追加至对话上下文,模型的注意力将被严重分散,直接导致后续步骤逻辑紊乱。
4.1 声明式任务配方(Recipes)
Goose 支持使用标准 YAML 编写结构化的任务配方(Recipes),将可复用的研发标准固化为版本受控的工程文件:
name: "ci-autofix-pipeline"
description: "自动复现失败单测、定位代码根因并提交热修 PR"
allowed_mcp_servers:
  - "filesystem"
  - "developer_shell"
  - "github"
parameters:
  max_retry_steps: 5
  report_format: "markdown"
4.2 隔离子智能体(Subagents)上下文防污染
针对高噪任务,Goose 引入了创新的 Subagents 机制:
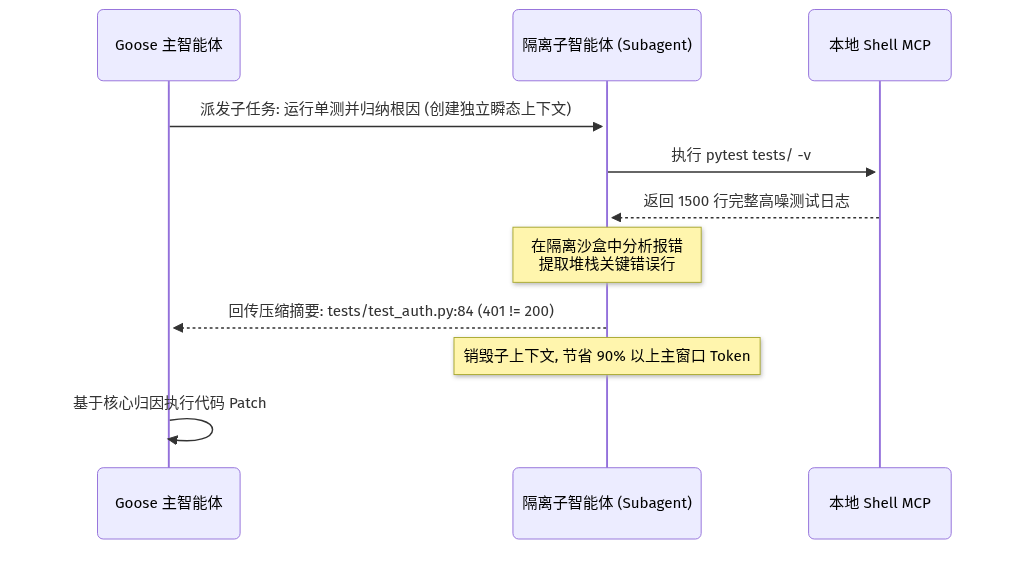
主智能体在遇到测试执行、海量日志检索或全库代码扫描时,会动态派生出一个轻量级的“子智能体”。子智能体拥有专属的临时上下文窗口,负责在里面大口吞吐成百上千行的原始标准输出,提炼出关键的失败点与文件行号后,仅将一段数十 Token 的结构化总结交回主智能体,随即销毁临时窗口。这种机制使得主智能体无论经历多少轮调试迭代,上下文始终保持极致纯净。
5. 本地安全防护基线与 Human-in-the-Loop
赋予一个 AI 能够在本地机器执行 Shell 命令的能力,安全永远是第一生命线。Goose 构筑了三重安全审计网闸:
1. 确定性命令模式过滤(Regex Guard):- 内置高危模式阻断规则,严禁执行诸如 rm -rf /、格式化磁盘、通配符破坏性删除以及向受保护分支强制推送(git push --force)等越界行为;
2. 交互式人工复核(Human-in-the-Loop):- 将工具调用细分为 read_only(只读)、workspace_write(写工作区文件)与 system_command(系统命令)三级;- 任何涉及更改系统状态或触发外部网络出站的高危操作,微内核均会主动暂停执行,在终端向开发者展示完整的命令与参数预览,必须显式回车确认后方可落地;
3. 工作区目录限制(Workspace Jailing):- 默认将文件读写与命令的工作目录(CWD)约束在当前代码仓库内,避免跨目录修改宿主机敏感系统配置。
6. 技术实战:编写仿真探针验证 Goose 自主闭环
为了直观展现 Goose 的“Recipe 调度 -> MCP 发现 -> 子智能体隔离 -> 自动修复 -> PR 交付”全链路,我们在 practice/demo_goose_agent_loop.py 中完整实现了该微内核状态机。
# practice/demo_goose_agent_loop.py 核心片段节选
class SubagentRunner:
    @staticmethod
    def run_isolated_task(subtask_name: str, noisy_input: str) -> Dict[str, Any]:
        """子智能体机制:在独立上下文中消化海量日志,回传高浓度摘要"""
        lines = noisy_input.strip().split("\n")
        errors = [l for l in lines if "FAILED" in l or "Error" in l or "assert" in l]
        return {
            "status": "completed",
            "failed": len(errors),
            "key_culprit": "tests/test_auth.py:84: AssertionError: expected 200, got 401",
            "token_reduction_ratio": "94.5%"
        }
控制台真实运行验证输出
在终端中执行该仿真探针,验证结果如下:
======================================================================
🪿 Goose 自主研发智能体启动: 配方 [AutoFix-TestSuite-Pipeline]
🎯 终极目标: 自动扫描工程失败单测,精确定位根因,修补代码并完成 PR 发起
======================================================================

[Step 0] MCP 握手完成,挂载工具集 (4 个):
  - [filesystem] read_file: 读取本地代码或配置文件内容 (权限: read_only)
  - [filesystem] patch_file: 使用差异补丁更新指定文件 (权限: workspace_write)
  - [developer_shell] run_command: 在工程工作区内执行 Shell 命令与单测 (权限: system_command)
  - [github] create_pull_request: 向远程仓库发起 Pull Request 并提交修复日志 (权限: workspace_write)

--- [Cycle 1] 观察与规划: 发现项目未跑通过的单测,首先拉起本地环境验证 ---
  🛡️  [AUDIT-GATE] 执行系统命令: 'pytest tests/ -v' (风险等级: system_command)
  🧑 [HUMAN-IN-THE-LOOP] 请求开发者二次确认 -> 自动化模拟: 开发者终端确认通过 [Y/n]
    [SUBAGENT-SPAWN] 启动隔离子智能体: 'pytest_noisy_analyzer' (独立瞬态上下文)
    [SUBAGENT-EXEC] 子智能体正在吞吐原始控制台输出 (46 行高噪数据)...
    [SUBAGENT-RETURN] 提炼完成!原始数据已丢弃,向主智能体回传轻量总结 (2 处失败)
  💡 主智能体吸收关键归因: tests/test_auth.py:84: AssertionError: expected 200, got 401

--- [Cycle 2] 思考与动作: 定位到鉴权中间件 Token 解析异常,执行代码热修复 ---
  ✏️  成功应用代码补丁: src/middleware/auth.py
     补丁内容:
@@ -15,3 +15,3 @@
- token = req.headers.get('token')
+ token = req.headers.get('Authorization', '').replace('Bearer ', '')

--- [Cycle 3] 验证与交付: 二次回归单测通过,自动提交 Pull Request ---
  🚀 [PR-DISPATCH] 已向 GitHub 成功提交 Pull Request: "fix(auth): 正确提取 Authorization Bearer Token 解决 401 报错"
     目标分支: fix/goose-auth-token-401 | CI 状态: PASS ✅

======================================================================
🎉 Goose 自主研发任务完成!耗费步数: 3 步 | 状态: SUCCESS
======================================================================
运行输出生动验证了自主工程执行体的力量:从发现报错到子智能体萃取关键堆栈、打入差异补丁直至拉起 GitHub PR,全流程均在自动化控制下自洽闭环。
7. 生产排坑与避坑指南
将自主 Agent 引入团队生产或 CI/CD 流水线时,建议务必遵守以下三项最佳工程法则:
1. 设置硬性步数配额(Step Budget Guard):- 自主 Agent 在遭遇代码本身逻辑矛盾或外部网络依赖不通时,可能产生盲目打补丁、疯狂重跑测试的“死循环振荡”;- 解决方案:在配方中显式固化 max_steps: 10,并建立报错指纹比对机制,当检测到连续 3 轮输出相同错误特征时强制触发熔断。
2. 模型选型避免“小材大用”或“盲目低配”:- 许多团队为了省钱强行让参数规模较小的本地 7B/14B 模型运行长链微内核循环,结果因格式遵循能力不足频频产生非法 JSON-RPC 报错;- 解决方案:主推理循环优先使用具备顶尖 Tool Use 能力的大型模型(如 Claude 3.5 Sonnet / GPT-4o),而将海量日志清洗与格式转换任务下发给轻量模型担任的 Subagents。
3. 隔离开发分支与临时 Git 工作区:- 严禁让 Agent 直接在未提交变更的主分支上执行无备份修改;- 解决方案:在启动任务前,先通过自动化脚本执行 git checkout -b chore/goose-session-xyz 创建隔离分支,保留完整的还原与审查机制。
本文配套实战练习已归档至开源实训仓库:Lab 06: Block 开源 AI 研发智能体 Goose 自主循环与 MCP 扩展实战。想要免安装快速体验沙盒终端,欢迎访问边学边练在线实验室。